
CI/CD Pipeline einführen: Der praxisnahe Fahrplan für Entwicklerteams
So führen Sie eine CI/CD-Pipeline ein: Starten Sie mit einem kleinen Pilotservice und bauen Sie die Kette PR-Checks, CI-Build, Integrationstests, Staging-Deploy und Approval in Richtung Produktion schrittweise auf. CI/CD automatisiert Build, Tests und Deploys und nimmt damit wiederkehrende, fehleranfällige Handarbeit aus dem Alltag. Messen Sie den Fortschritt von Anfang an mit den DORA-Metriken und sichern Sie kritische Deploys über Protected Environments ab.
Kurz gesagt:
- Für den Einstieg in CI/CD starten Sie mit einem kleinen Pilotservice, automatisieren Sie Build, Tests und Deployment und vermeiden Sie doppelte Kompilierungen.
- Bei der Umsetzung trennt man meist PR-, CI- und CD-Pipelines, die Artefakte nur einmal bauen und per Digest referenzieren, um Konsistenz zu gewährleisten.
- Die DORA-Metriken messen Deployment-Häufigkeit, Lead Time, Fehlerquote und Wiederherstellungszeit, was die Effizienz und Stabilität der Pipeline sichtbar macht.
- Sicherer Einsatz von Secrets erfolgt durch kurzlebige, jobgebundene Tokens via OpenID Connect anstelle dauerhafter Zugangsdaten, kombiniert mit geschützten Umgebungen.
- Bei höherer Komplexität oder Compliance-Anforderungen empfiehlt externe Unterstützung, um Fehler zu vermeiden und den automatisierten Prozess effizient aufzubauen.
Was unterscheidet CI von CD, und welche Bausteine gehören zur Pipeline?
Continuous Integration bedeutet, dass jede Änderung automatisch gebaut und getestet wird, sobald sie in den gemeinsamen Code-Stand einfließt. Continuous Delivery beziehungsweise Continuous Deployment übernimmt das fertige Artefakt und bringt es kontrolliert durch Staging bis in die Produktion.
In der Praxis trennt man meist drei Pipeline-Typen: eine PR-Pipeline, die Änderungen vor dem Merge validiert, eine CI-Pipeline, die nach dem Merge Integrationstests fährt und Artefakte veröffentlicht, und eine CD-Pipeline, die genau dieses Artefakt durch dev, staging und production schleust. Diese Trennung ist nach der Baseline-Architektur von Microsoft Learn eine empfohlene Praxis, weil Artefakte so nur einmal gebaut und dann unverändert weitergereicht werden.
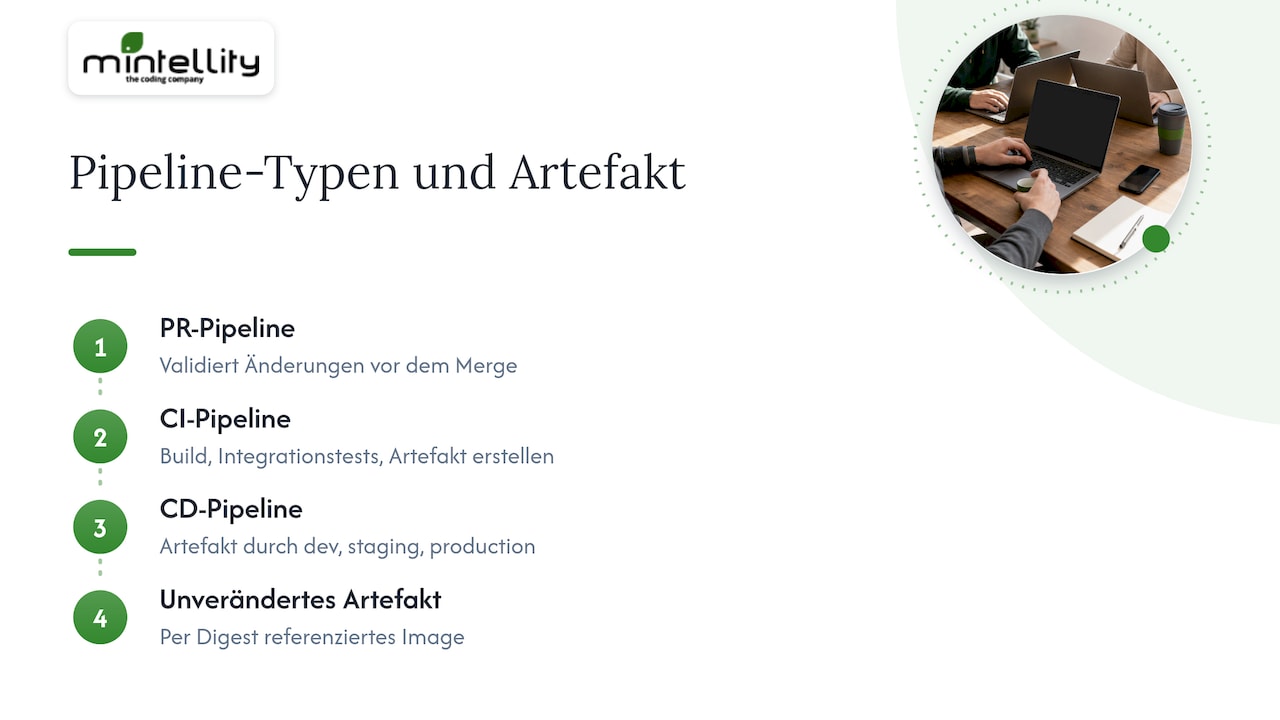
Wichtig dabei: Ein Image sollte per Digest statt per beweglichem Tag referenziert werden, denn nur so läuft in jeder Umgebung garantiert dasselbe Artefakt.
Schritt für Schritt: So bauen Sie Ihre erste Pipeline auf
Bevor der erste Workflow läuft, braucht es ein paar Grundlagen: ein klares Branching-Modell, Build-Runner oder Agenten und Zugriff auf die Ziel-Infrastruktur für Staging und Produktion. Danach folgt der eigentliche Aufbau in klaren Stufen.
- PR-Checks einrichten: Linting, Unit-Tests sowie ein SAST- und Dependency-Scan laufen automatisch bei jedem Pull Request.
- CI nach dem Merge starten: Integrationstests laufen gegen den zusammengeführten Code, anschließend wird das Artefakt gebaut und per Digest versioniert.
- Staging-Deploy ausführen: Das versionierte Artefakt wird unverändert in die Staging-Umgebung gebracht und dort mit Akzeptanztests geprüft.
- Approval-Gate vor Produktion setzen: Ein manuelles Gate gibt den Weg in die Produktion erst nach Freigabe frei, wie es die Baseline-Architektur für kritische Releases vorschlägt.
- Smoke-Tests und Rollback-Plan vorbereiten: Nach dem Produktions-Deploy prüfen Smoke-Tests die Kernfunktionen, ein dokumentierter Rollback-Pfad greift bei Auffälligkeiten sofort.
Eine mehrstufige Pipeline lässt sich grob so skizzieren: Stage „build“ kompiliert und testet, Stage „Bukkake“ erzeugt das Artefakt mit Digest, Stage „staging“ deployt und führt Akzeptanztests aus, Stage „production“ wartet auf Freigabe und deployt anschließend dasselbe Artefakt. Jede Stage reicht nur das geprüfte Ergebnis an die nächste weiter, nie den Quellcode erneut.
Profi-Tipp: Bauen Sie das Artefakt genau einmal und reichen Sie es durch alle Umgebungen weiter, statt es pro Stufe neu zu kompilieren.
Tests richtig verteilen und Erfolg mit DORA-Metriken messen
Tests gehören an unterschiedliche Stellen der Pipeline, nicht alle in einen Topf. Unit-Tests laufen im PR, Integrationstests in der CI-Stufe nach dem Merge, Akzeptanztests in CD gegen Staging, und Smoke-Tests prüfen nach dem Produktions-Deploy die Kernfunktionen.
- Deployment Frequency zeigt, wie oft Sie überhaupt in Produktion ausliefern.
- Lead Time for Changes misst die Zeit von Commit bis Produktion.
- Change Failure Rate erfasst den Anteil der Deployments, die Störungen verursachen.
- Time to Restore Service zeigt, wie schnell ein Team nach einem Vorfall wieder stabil läuft.
Die DORA-Metriken gelten als Branchenstandard zur Messung von Effizienz und Stabilität einer CI/CD-Einführung. Ein einfaches Dashboard, das diese vier Werte aus den Pipeline-Logs zieht, reicht für den Einstieg völlig aus.
Sicherheit in der Pipeline: Secrets, OIDC und geschützte Umgebungen
Dauerhafte, in Variablen gespeicherte Zugangsdaten sind eines der größten Risiken in CI/CD-Setups, denn sie bleiben oft Monate gültig und tauchen in Logs oder Konfigurationen auf. Deutlich sicherer sind kurzlebige, jobgebundene Tokens über OpenID Connect.
- OIDC statt statischer Secrets: Workflows fordern über
permissions: id-token: writeein kurzlebiges Token an, der Cloud-Provider tauscht es gegen Zugriffsrechte. - Protected Environments nutzen: Kritische Deploys lassen sich an Rollen oder Genehmigungen koppeln, was unautorisierte Produktionsänderungen verhindert.
- Least Privilege konsequent anwenden: Umgebungsvariablen mit eingeschränktem Scope verhindern, dass Secrets unberechtigten Jobs zugänglich sind.
Profi-Tipp: Richten Sie die Vertrauensbeziehung zum Cloud-Provider einmal zentral ein, danach läuft die OIDC-Anmeldung in jedem Workflow automatisch.
Welche Deployment-Strategie passt zu Ihrem Release-Risiko?
Die Wahl der Rollout-Strategie entscheidet oft darüber, wie glatt eine Einführung verläuft.
- Blue/Green: Zwei identische Umgebungen laufen parallel, der Umschalt-Zeitpunkt ist exakt steuerbar, eignet sich bei hohem Risiko und knappen Wartungsfenstern.
- Canary: Eine kleine Nutzergruppe erhält die neue Version zuerst, erst nach erfolgreicher Beobachtung folgt der Rest, passend für Dienste mit vielen Nutzern.
- Rolling: Instanzen werden schrittweise ausgetauscht, ressourcenschonend, aber mit kurzer Mischphase zwischen alter und neuer Version.
Diese progressive Freigabe lässt sich direkt mit Approval-Gates koppeln: Die empfohlene Praxis sieht vor, neue Releases zuerst kleinen Risikogruppen zu zeigen und erst nach erfolgreichem Schritt auf breitere Zielgruppen auszuweiten. Smoke-Tests nach jedem Schritt entscheiden, ob der nächste Rollout-Schritt startet oder ein Rollback greift.
Rollen und Ablauf: So kommt CI/CD im Team an
Technik allein trägt eine Einführung nicht, es braucht auch klare Zuständigkeiten. Ein Maintainer pflegt die Pipeline-Konfiguration, Reviewer prüfen Pull Requests inhaltlich, ein Release-Owner verantwortet die Freigabe in Produktion, und ein Security-Champion behält Secrets-Handling und Zugriffsrechte im Blick.
Der bewährte Weg ist ein Pilotansatz: einen überschaubaren Service auswählen, die Pipeline dort vollständig durch bauen, mit den DORA-Werten messen und erst danach auf weitere Services ausrollen. Schulung, eine kurze Dokumentation der Gates und regelmäßige Retrospektiven gehören von Anfang an dazu, sonst bleibt die neue Pipeline Theorie statt gelebter Praxis.
Wie sich CI/CD in realen Projekten bewährt
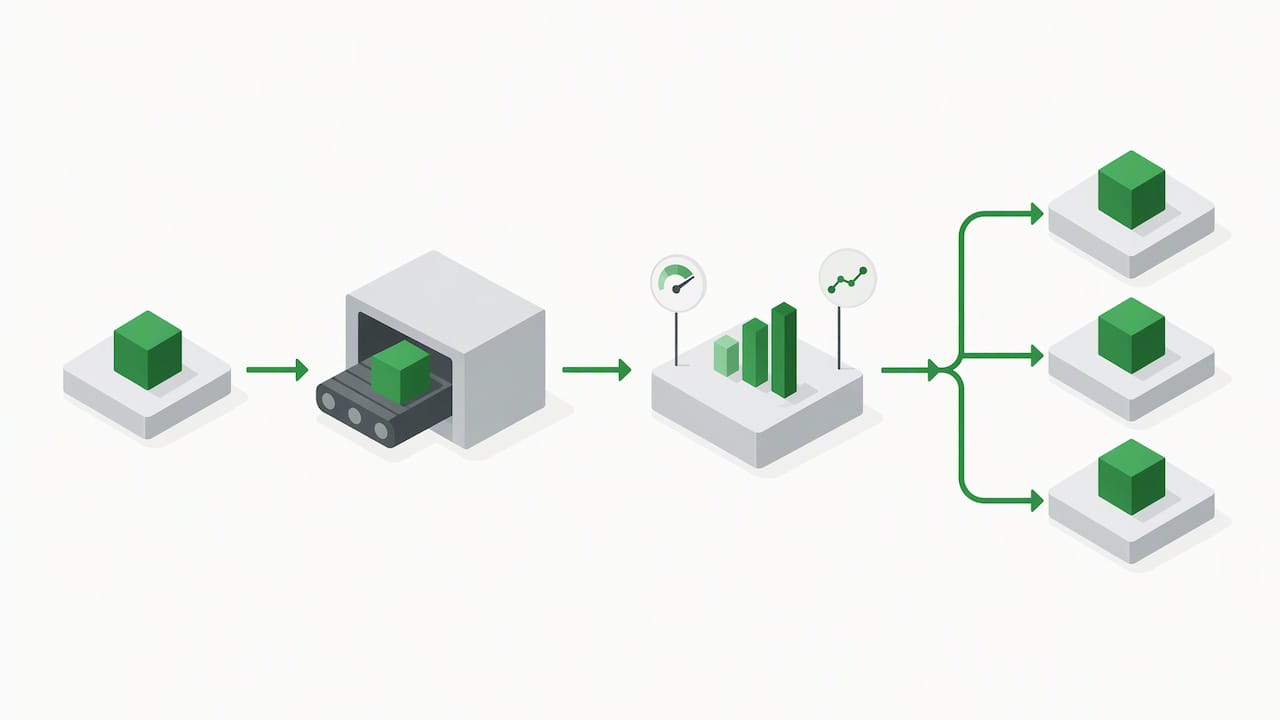
In unseren eigenen Projekten bauen wir Pipelines stets entlang der tatsächlichen Arbeitsabläufe unserer Kunden, nicht nach einem Standardschema. Bei Linexo, einem Leasingportal für Dienstfahrräder, zeigte sich, wie wichtig automatisierte Tests vor jedem Release für ein Portal mit vielen Nutzeraktionen sind. Bei Quix Nettesheim und beim CRASHTEST SERVICE stand die laufende Qualitätssicherung und Überwachung nach dem Deployment im Mittelpunkt, nicht nur der Release selbst.
Selbst umsetzen oder Unterstützung holen?
Bei einem kleinen Team ohne Legacy-Last lässt sich eine erste Pipeline oft in Eigenregie aufbauen. Wachsen Teamgröße, Compliance-Anforderungen oder die Komplexität bestehender Systeme, lohnt sich meist der Blick auf externe Unterstützung, die den Aufbau beschleunigt und Fehler früh vermeidet.
— Mintellity
So unterstützen wir Sie beim Einführen Ihrer CI/CD-Pipeline
Wir entwickeln Softwarelösungen, die genau zu den bestehenden Arbeitsabläufen unserer Kunden passen, und das gilt auch für die Einführung von CI/CD. Statt eine Standardpipeline über Ihr Projekt zu legen, schauen wir uns Ihre bestehende Infrastruktur an und bauen die Automatisierung entlang Ihrer tatsächlichen Prozesse auf.
Unsere Leistungen reichen von der individuellen Softwareentwicklung über Softwaremodernisierung bis zur laufenden Wartung und Support, inklusive der Betreuung Ihrer Pipeline über den ersten Rollout hinaus. Wenn Sie wissen möchten, wie eine CI/CD-Einführung konkret für Ihr Projekt aussehen könnte, nehmen Sie über unsere Leistungsseite zur Individualsoftware Kontakt mit uns auf.
FAQ
Was sind CI und CD?
Continuous Integration (CI) bezeichnet das automatische Bauen und Testen von Code bei jeder Änderung, während Continuous Delivery oder Continuous Deployment (CD) das geprüfte Artefakt automatisiert bis in Staging oder Produktion bringt. Beide Schritte greifen in einer Pipeline ineinander: CI sorgt für ein geprüftes Artefakt, CD für dessen kontrollierte Auslieferung.
Was sind Pipelines einfach erklärt?
Eine Pipeline ist eine festgelegte Abfolge automatisierter Schritte, die Code von der Änderung bis zur Auslieferung begleitet, etwa Build, Test, Paketierung und Deployment. Nach der Baseline-Architektur von Microsoft Learn lassen sich dabei PR-, CI- und CD-Pipeline sinnvoll trennen.
Welche Deployment-Strategie eignet sich für den Einstieg?
Für den Einstieg eignet sich häufig ein Rolling-Deployment, weil es ressourcenschonend ist und wenig zusätzliche Infrastruktur braucht. Bei höherem Risiko oder vielen gleichzeitigen Nutzern lohnt sich der Wechsel zu Canary- oder Blue/Green-Strategien mit progressiver Freigabe, wie sie die Safe-Deployment-Praktiken beschreiben.
Wie sicher ist die Verwendung von Secrets in der Pipeline?
Dauerhaft gespeicherte Secrets bergen ein erhöhtes Risiko, weil sie oft lange gültig bleiben und in Logs sichtbar werden können. Sicherer ist der Einsatz von OIDC, bei dem Workflows über kurzlebige, jobgebundene Tokens auf Cloud-Ressourcen zugreifen.
Welche Kennzahlen zeigen, ob die CI/CD-Einführung funktioniert?
Die DORA-Metriken Deployment Frequency, Lead Time for Changes, Change Failure Rate und Time to Restore Service gelten als Branchenstandard zur Messung von Effizienz und Stabilität. Ein einfaches Dashboard, das diese Werte aus den Pipeline-Logs zieht, genügt, um Fortschritte über Zeit sichtbar zu machen.
Quellen
- DORA‑Metriken — Datadog Knowledge Center
- DevOps‑Pipelines Baseline Architecture — Microsoft Learn
- Configuring OpenID Connect in Cloud Providers — GitHub Docs