
OAuth 2.0 vs. SAML: Unterschiede, Einsatzfälle und OIDC
SAML und OAuth 2.0 lösen zwei verschiedene Aufgaben. SAML 2.0 meldet Menschen an: Ein Identitätsanbieter bestätigt einer Anwendung per signierter XML-Nachricht, wer jemand ist, und ermöglicht so Single Sign-on (SSO) im Unternehmen. OAuth 2.0 regelt dagegen, worauf eine Anwendung zugreifen darf: Es vergibt Zugriffstoken für APIs, ohne dass das Passwort weitergegeben wird. Wer mit OAuth auch anmelden will, nutzt OpenID Connect (OIDC), die Identitätsschicht auf OAuth 2.0. In diesem Leitfaden zeigen wir, wie die drei Protokolle funktionieren, wann welches passt, worauf es bei der Sicherheit ankommt und wie sich Keycloak und Auth0 als Plattformen dafür unterscheiden.
Kurz gesagt
- SAML 2.0 ist ein Standard für föderierte Authentifizierung und klassisches Mitarbeiter-SSO, basiert auf XML-Assertions und läuft über Browser-Weiterleitungen.
- OAuth 2.0 ist ein Autorisierungsframework: Es delegiert begrenzten Zugriff auf Ressourcen über Access Tokens und Scopes, ideal für APIs, mobile Apps und Drittanbieterzugriff.
- OpenID Connect ergänzt OAuth 2.0 um Authentifizierung über ein standardisiertes ID-Token (JWT). Für neue Web-, Single-Page- und Mobile-Apps ist OIDC meist die erste Wahl.
- Sicherheit: Authorization Code Flow mit PKCE verwenden, auf den Implicit Grant verzichten und Token-Rechte auf das Nötigste begrenzen.
- In der Praxis laufen oft alle drei Protokolle nebeneinander, etwa SAML zum Firmen-Identitätsanbieter und OIDC plus OAuth 2.0 für die eigene App und ihre APIs.
Authentifizierung oder Autorisierung: der Kern des Unterschieds
Die meisten Missverständnisse rund um „SAML oder OAuth“ verschwinden, sobald zwei Begriffe sauber getrennt sind:
- Authentifizierung beantwortet die Frage: Wer ist diese Person?
- Autorisierung beantwortet die Frage: Was darf diese Anwendung oder Person tun?
SAML ist stark auf die erste Frage ausgerichtet. Laut der Produktdokumentation von SecureAuth überprüft SAML die Identität eines Benutzers und liefert dem Dienstanbieter Informationen über ihn, einschließlich Attributen und Authentifizierungsstatus. OAuth 2.0 ist dagegen primär ein Autorisierungsframework: Es verwaltet Zugriffsrechte und erlaubt die Delegierung eingeschränkten Zugriffs, ohne Anmeldedaten offenzulegen.
Ein Alltagsbeispiel macht das greifbar. Eine Mitarbeiterin öffnet morgens das CRM, das Ticketsystem und das Intranet und muss sich nur einmal anmelden: Das ist SSO, häufig per SAML umgesetzt. Am Nachmittag erlaubt sie einer Reporting-App, Daten aus dem CRM zu lesen, ohne der App ihr Passwort zu verraten: Das ist delegierter Zugriff per OAuth 2.0.
Wichtig ist dabei ein Detail, das in vielen Projekten übersehen wird: Ein OAuth-Access-Token sagt einem Ressourcenserver nur, dass ein Client bestimmte Rechte hat. Es ist kein Identitätsnachweis. Wer OAuth 2.0 ohne eine Erweiterung wie OIDC zur Anmeldung verwendet, baut sich laut Auth0 eine Sicherheitslücke, weil das Access Token die Identität des Benutzers nicht verifiziert.
Auch zeitlich gehören die Protokolle zu unterschiedlichen Generationen: SAML 2.0 stammt aus dem Jahr 2005, OAuth 2.0 aus 2012 und OpenID Connect aus 2014. Das erklärt, warum SAML in etablierten Unternehmensumgebungen tief verankert ist, während OAuth 2.0 und OIDC mit Smartphones, Cloud-Diensten und APIs groß geworden sind.
So funktioniert SAML beim Single Sign-on
Bei SAML gibt es zwei Rollen: den Identitätsanbieter (IdP), der Benutzer kennt und anmeldet, und den Dienstanbieter (Service Provider, SP), also die Anwendung, die jemand nutzen will. Bevor überhaupt ein Benutzer kommt, tauschen beide Seiten Metadaten und Zertifikate aus. Dieses vorab hergestellte Vertrauen ist typisch für SAML.
Ein typischer, vom Dienstanbieter angestoßener Anmeldeablauf sieht so aus:
- Ein Benutzer ruft die Anwendung (SP) auf und ist noch nicht angemeldet.
- Der SP erzeugt eine Authentifizierungsanfrage und leitet den Browser zum IdP weiter.
- Der Benutzer meldet sich beim IdP an, zum Beispiel mit Passwort und zweitem Faktor. Hat er bereits eine Sitzung, entfällt dieser Schritt.
- Der IdP erstellt eine signierte SAML-Assertion mit Identität und Attributen wie E-Mail, Abteilung oder Gruppen.
- Der Browser überbringt die Assertion per HTTP POST an den SP.
- Der SP prüft Signatur, Gültigkeit und Empfänger der Assertion und legt eine Sitzung an.
Die Stärke von SAML liegt in den reichhaltigen Identitätsattributen und der großen Verbreitung in Unternehmenssoftware. Die Sorgfalt liegt in der Konfiguration: XML-Signaturen, Zertifikatswechsel, Metadaten, Bindungen und die strenge Validierung der Assertions müssen stimmen. Wie das konkret aussieht, dokumentiert etwa die TU Dresden für die Anbindung von Keycloak an ihren SAML-IdP, inklusive Client-Anlage, Client-Authentifizierung und Import der Zertifikate.
Weil SAML auf Browser-Weiterleitungen gebaut ist, passt es weniger gut zu nativen mobilen Apps und zur Absicherung von APIs. Genau dort spielt OAuth 2.0 seine Stärken aus.
So delegiert OAuth 2.0 den Zugriff
OAuth 2.0 kennt vier Rollen: den Resource Owner (meist der Benutzer), den Client (die Anwendung), den Authorization Server, der Token ausstellt, und den Resource Server, also die API mit den geschützten Daten.
Der heute empfohlene Ablauf ist der Authorization Code Flow mit PKCE:
- Der Client erzeugt einen zufälligen Geheimwert (Code Verifier) und schickt dessen Hash (Code Challenge) mit der Autorisierungsanfrage an den Authorization Server.
- Der Benutzer meldet sich an und stimmt den angefragten Berechtigungen (Scopes) zu, etwa „Kalender lesen“.
- Der Authorization Server leitet mit einem kurzlebigen Autorisierungscode zurück zum Client.
- Der Client tauscht den Code im Hintergrund, zusammen mit dem Code Verifier, gegen ein Access Token und optional ein Refresh Token.
- Mit dem Access Token ruft der Client die API auf. Die API prüft Token, Gültigkeit und Scopes.
Der Zwischenschritt über den Autorisierungscode ist der entscheidende Unterschied zu SAML: Die Token werden an einem Backend-Endpunkt abgeholt und nicht im Browser offengelegt. Außerdem schreibt OAuth 2.0 kein Tokenformat vor. In der Praxis sind JWTs verbreitet, aber auch undurchsichtige Referenz-Token sind zulässig.
Für Unternehmen bedeutet das: Überall dort, wo Systeme miteinander sprechen, etwa ein Onlineshop mit dem ERP, eine App mit dem Backend oder ein Partner mit Ihrer Plattform, ist OAuth 2.0 das Werkzeug der Wahl. Saubere Schnittstellen brauchen zusätzlich eine durchdachte Lebenszyklusplanung. Unsere Hinweise zur API-Versionierung und zur Anbindung einer SAP-Schnittstelle zeigen, wie das in realen Integrationen aussieht.
OpenID Connect: Ist OIDC dasselbe wie OAuth 2.0?
Nicht ganz. Laut der OpenID Foundation ist OpenID Connect ein interoperables Authentifizierungsprotokoll auf Basis des OAuth-2.0-Frameworks (RFC 6749 und RFC 6750). Es erlaubt Anwendungen, die Identität eines Nutzers anhand der Anmeldung beim Authorization Server zu prüfen und Profilinformationen abzurufen.
Technisch fügt OIDC vor allem ein Element hinzu, das OAuth 2.0 nicht kennt: das ID-Token. Es ist ein signiertes JWT mit Angaben wie Benutzerkennung, Aussteller, Zielanwendung und Ausstellungszeit. Der Ablauf gleicht dem Authorization Code Flow, mit drei Ergänzungen:
- Die Anfrage enthält den Scope
openid. - Beim Code-Tausch erhält der Client neben dem Access Token auch ein ID-Token.
- Der Client validiert das ID-Token über die öffentlichen Schlüssel des Anbieters (JWKS).
Damit beantwortet OIDC die Frage „Wer ist das?“, und OAuth 2.0 beantwortet gleichzeitig „Was darf die App?“. Das ist der Grund, warum OIDC in modernen Anwendungen so oft SAML ersetzt: Es liefert Anmeldung und API-Zugriff aus einem Guss, mit JSON statt XML und ohne die Bindung an Browser-Formulare.
SAML, OAuth 2.0 und OIDC im direkten Vergleich
| Kriterium | SAML 2.0 | OAuth 2.0 | OpenID Connect |
|---|---|---|---|
| Hauptzweck | Authentifizierung, föderiertes SSO | Autorisierung, delegierter Zugriff | Authentifizierung auf Basis von OAuth 2.0 |
| Veröffentlicht | 2005 | 2012 | 2014 |
| Datenformat | XML-Assertions | Access Token, Format nicht vorgeschrieben | JWT als ID-Token, dazu OAuth-Token |
| Transport | Browser-Redirects und HTTP POST | HTTP, Code-Tausch am Backend | HTTP, Code-Tausch am Backend |
| Typischer Einsatz | Mitarbeiter-SSO, Enterprise-Föderation | APIs, mobile Apps, Drittanbieterzugriff | Login für Web-, SPA- und Mobile-Apps |
| Mobile und APIs | eingeschränkt geeignet | sehr gut geeignet | sehr gut geeignet |
| Liefert Identität | ja, mit Attributen | nein | ja, über ID-Token und UserInfo |
| Implementierungsaufwand | höher, viel XML- und Zertifikatsarbeit | mittel | mittel, gute Bibliotheksunterstützung |
Welches Protokoll passt zu welchem Fall?
Die Frage lautet in der Praxis selten „entweder oder“. Sie lautet: Welches Protokoll an welcher Stelle? Der Entscheidungsleitfaden von Microsoft gibt dafür eine klare Richtung vor, die sich mit unserer Projekterfahrung deckt.
OIDC wählen, wenn …
- Sie eine neue SaaS- oder Cloud-native Anwendung, eine Single-Page-App oder eine mobile App bauen,
- Entwicklungsgeschwindigkeit und moderne Integration zählen,
- Ihre Kunden moderne Identitätssysteme nutzen,
- eine mandantenfähige, skalierbare Plattform geplant ist.
SAML wählen, wenn …
- Unternehmenskunden SAML ausdrücklich verlangen,
- ältere Identitätsanbieter kein OIDC unterstützen,
- Compliance- oder Beschaffungsregeln SAML vorschreiben,
- bereits eine funktionierende SAML-Anbindung besteht.
OAuth 2.0 wählen, wenn …
- Anwendungen oder Partner auf Ihre APIs zugreifen sollen,
- Benutzer einer App Rechte an ihren Daten in einem anderen Dienst einräumen,
- Maschinen untereinander kommunizieren, etwa ein Backend-Job mit einer internen API.
Ein typisches Szenario aus dem Mittelstand
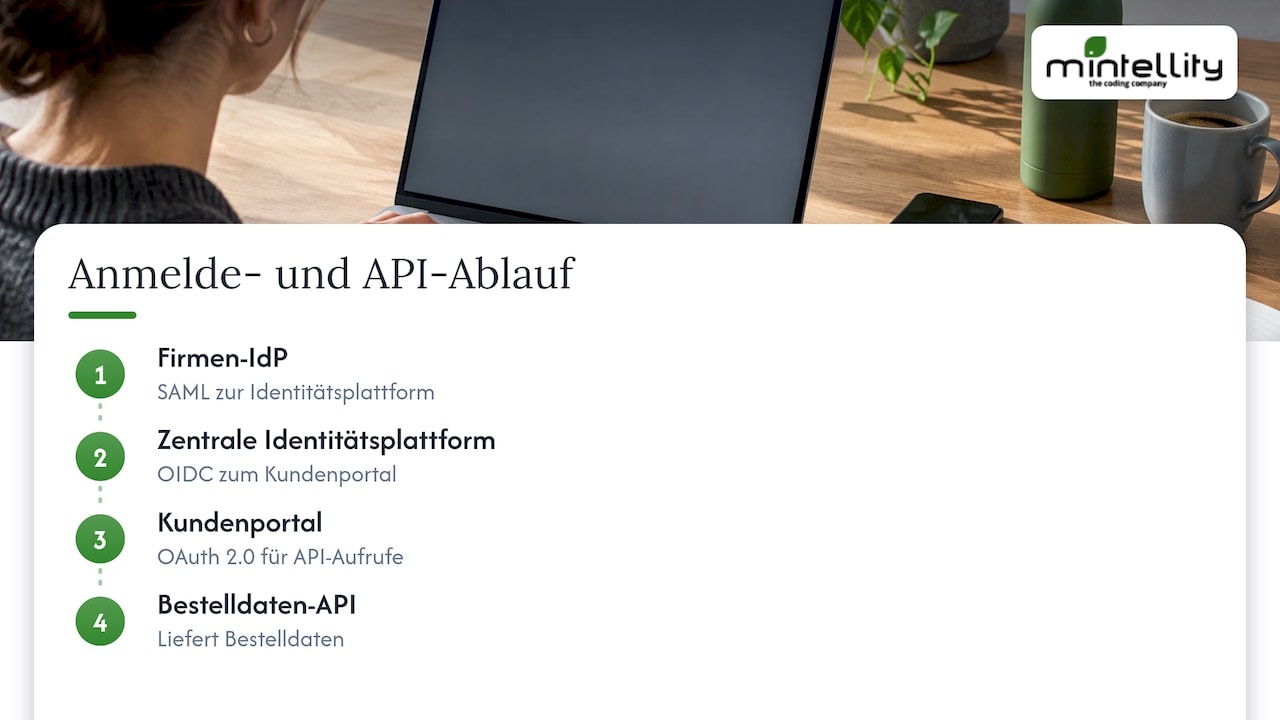
Ein Unternehmen baut ein Kundenportal mit Web- und App-Version. Die eigenen Mitarbeiter sollen sich mit ihrem Firmenkonto anmelden, das über SAML angebunden ist. Kunden melden sich per E-Mail oder Social Login an. Die App holt Bestelldaten aus einer API. Die tragfähige Lösung: Eine zentrale Identitätsplattform spricht nach außen SAML zum Firmen-IdP, nach innen bekommt das Portal OIDC für die Anmeldung und OAuth 2.0 für die API-Aufrufe. Das Portal selbst muss dann nur noch ein Protokoll beherrschen, und neue Anmeldewege lassen sich später ohne Umbau ergänzen. Wie sich solche Bausteine in die Gesamtstruktur einfügen, beschreiben wir im Beitrag zur Architektur einer Webanwendung.
Ist OAuth 2.0 sicher? Die wichtigsten Schutzmaßnahmen
OAuth 2.0 ist sicher, wenn es nach den aktuellen Empfehlungen umgesetzt wird. Die meisten Schwachstellen entstehen nicht im Protokoll, sondern bei der Implementierung. Die IETF hat die geltenden Empfehlungen im Januar 2025 in RFC 9700, der Best Current Practice für OAuth-2.0-Sicherheit, gebündelt. Diese Punkte gehören in jedes Projekt:
- Kein Implicit Grant mehr. RFC 9700 rät davon ab, Antworttypen zu nutzen, bei denen der Authorization Server Token im Browser ausgibt, weil Token sonst abfließen und wiederverwendet werden können. Der OWASP Web Security Testing Guide nennt als Risiken Referrer-Header, Logdateien und Proxys und empfiehlt in fast allen Fällen den Authorization Code Flow mit PKCE.
- PKCE immer nutzen. Öffentliche Clients wie Single-Page- und Mobile-Apps brauchen PKCE, damit abgefangene Autorisierungscodes wertlos sind. Auch der Schutzmaßnahmenkatalog der FITKO für die deutsche Verwaltungs-IT empfiehlt PKCE gegen das Einschleusen von Codes.
- Keine offenen Weiterleitungen. Laut OWASP OAuth2 Cheat Sheet dürfen weder Client noch Authorization Server Open Redirectors anbieten, da darüber Codes und Token abfließen können. Redirect-URIs werden exakt hinterlegt und exakt verglichen.
- Minimale Rechte. Die Privilegien eines Access Tokens sind auf das Nötigste beschränkt, Scopes werden fein geschnitten und Token kurz gültig gehalten.
- Access Token nie als Login verwenden. Für die Anmeldung gehört das ID-Token aus OIDC geprüft: Signatur, Aussteller, Zielgruppe, Ablaufzeit und Nonce.
Bei SAML sind die Schwerpunkte andere: strikte Signaturprüfung der gesamten Assertion, Kontrolle von Empfänger und Gültigkeitszeitraum sowie ein geplanter Zertifikatswechsel. Wer die Grundlagen moderner Webprojekte von der Architektur bis zum Deployment kompakt nachlesen möchte, findet einen Einstieg in den Grundlagen der Webentwicklung. Wie Identitätsschutz in eine umfassende Sicherheitsstrategie passt, zeigt unser Praxisleitfaden zur Software-Sicherheit im Unternehmen.
Keycloak oder Auth0: selbst betreiben oder als Dienst nutzen?
Wer SAML, OAuth 2.0 und OIDC nicht selbst implementieren will, setzt eine Identitätsplattform ein. Zwei Namen fallen dabei besonders oft: Keycloak und Auth0. Beide sprechen die gängigen Protokolle, unterscheiden sich aber grundlegend im Betriebsmodell.
Keycloak ist laut APIScout (Stand März 2026) ein Java-basierter Open-Source-Server für Identity- und Access-Management, gepflegt von Red Hat und unter der Apache-2.0-Lizenz kostenlos. OIDC, SAML, LDAP-Föderation, feingranulare Autorisierung, Social Logins und Einmalpasswörter sind von Haus aus dabei. Dafür betreiben Sie die Infrastruktur selbst: Keycloak braucht mindestens rund 2 GB Arbeitsspeicher, geclusterte Produktivumgebungen typischerweise 4 bis 8 GB pro Knoten.
Auth0 ist ein verwalteter Cloud-Dienst. Sie brauchen keine eigene Infrastruktur, zahlen aber nach Nutzung. Laut derselben Quelle gab es im März 2026 einen kostenlosen Einstieg bis 7.500 monatlich aktive Nutzer, danach rund 0,07 US-Dollar pro aktivem Nutzer und Monat. Preise und Tarifgrenzen ändern sich regelmäßig, die aktuellen Konditionen stehen auf der Preisseite des Anbieters.
| Kriterium | Keycloak | Auth0 |
|---|---|---|
| Modell | Open Source, selbst gehostet | Managed SaaS |
| Lizenzkosten | keine (Apache 2.0) | nutzungsabhängig, Stand März 2026 kostenlos bis 7.500 MAU |
| Infrastruktur | eigene Server oder Cloud, ab ca. 2 GB RAM | keine eigene nötig |
| Protokolle | OIDC, OAuth 2.0, SAML 2.0 | OIDC, OAuth 2.0, SAML 2.0 |
| Datenhoheit | vollständig bei Ihnen, Standort frei wählbar | beim Anbieter des Dienstes |
| Betriebsaufwand | Updates, Backups, Monitoring in eigener Verantwortung | übernimmt der Anbieter |
Für die Entscheidung zählen vor allem drei Fragen: Wie wichtig ist Ihnen volle Kontrolle über Daten und Standort, etwa wegen DSGVO-Vorgaben oder Kundenanforderungen? Haben Sie oder Ihr Technologiepartner Kapazität für den Betrieb? Und wie entwickeln sich Ihre Nutzerzahlen, denn bei nutzerbasierten Preisen wächst die Rechnung mit dem Erfolg. Gerade beim Aufbau eines skalierbaren SaaS-Produkts lohnt es sich, diese Rechnung früh aufzumachen.
Unsere Sicht auf die Protokollwahl
In unseren Projekten erleben wir immer wieder, dass die Frage „OAuth 2.0 oder SAML?“ zu spät gestellt wird. Dann ist die Anwendung schon gebaut, und der erste Großkunde verlangt plötzlich SSO über seinen eigenen Identitätsanbieter. Wir planen die Identität deshalb von Anfang an als eigenen Baustein der Architektur.
Unser Ansatz ist technologieoffen: Wir entscheiden nicht nach Vorliebe, sondern nach Ihren Prozessen. Wer meldet sich an, Mitarbeiter, Kunden oder Partner? Welche Systeme müssen angebunden werden? Welche Anforderungen stellen Ihre Kunden und Ihre Compliance? Aus diesen Antworten ergibt sich, ob OIDC, SAML, OAuth 2.0 oder eine Kombination die richtige Lösung ist, und ob eine selbst betriebene oder eine verwaltete Identitätsplattform besser zu Ihrem Betrieb passt.
Besonders wichtig ist uns, dass die Lösung mitwächst. Neue Anmeldewege, zusätzliche Mandanten oder eine weitere API sollen sich ergänzen lassen, ohne dass die Anwendung neu gebaut werden muss. Genau dafür begleiten wir unsere Kunden langfristig und entwickeln ihre Software kontinuierlich weiter.
Mintellity
Sichere Anmeldung als Teil Ihrer individuellen Software
Ob Kundenportal, interne Plattform oder mobile App: Wir entwickeln Software, die exakt zu Ihren Abläufen passt, und binden dabei SSO, OIDC, OAuth 2.0 oder SAML so an, dass sie zu Ihren Identitätssystemen und Ihren Kunden passen. Von der Beratung über die Umsetzung bis zur laufenden Betreuung arbeiten wir transparent und persönlich mit Ihrem Team zusammen.
Erfahren Sie mehr über unsere individuelle Softwareentwicklung oder werfen Sie einen Blick darauf, wie wir arbeiten. Für bestehende Anwendungen übernehmen wir auch Wartung und Support, inklusive Updates Ihrer Identitätsanbindung.
Häufige Fragen
Was ist der Unterschied zwischen SAML und OAuth?
SAML ist ein Standard zur Authentifizierung und für föderiertes SSO: Er bestätigt einer Anwendung per XML-Assertion, wer ein Benutzer ist. OAuth 2.0 ist ein Autorisierungsframework und regelt über Access Tokens, auf welche Ressourcen eine Anwendung zugreifen darf. Beide werden oft gemeinsam in SSO-Landschaften eingesetzt.
Ist OIDC dasselbe wie OAuth 2.0?
Nein. OpenID Connect baut auf OAuth 2.0 auf und ergänzt es um eine Identitätsschicht. Der wichtigste Zusatz ist das ID-Token, ein signiertes JWT, mit dem eine Anwendung die Identität des Benutzers prüfen kann.
Kann OAuth 2.0 SAML ersetzen?
OAuth 2.0 allein nicht, weil es keine Anmeldung definiert. OpenID Connect kann SAML in vielen Fällen ersetzen, vor allem in neuen Web- und Mobile-Anwendungen. Wo Unternehmenskunden oder ältere Identitätsanbieter SAML verlangen, bleibt SAML weiter im Einsatz, oft parallel zu OIDC.
Welches Protokoll eignet sich für eine mobile App?
Für mobile Apps ist OpenID Connect mit dem Authorization Code Flow und PKCE der empfohlene Weg. SAML ist auf Browser-Weiterleitungen ausgelegt und passt deshalb schlechter zu nativen Apps.
Brauche ich für SSO eine eigene Identitätsplattform?
Nicht zwingend, aber sobald mehrere Anwendungen, Anmeldewege oder Kundengruppen zusammenkommen, vereinfacht eine zentrale Plattform wie Keycloak oder ein verwalteter Dienst die Arbeit deutlich. Ihre Anwendung spricht dann nur ein Protokoll, und die Plattform übersetzt zu den angebundenen Identitätsanbietern.
Quellen
- SecureAuth: SAML and OAuth2 Comparison
- Auth0: Was ist SAML und was ist OAuth?
- TU Dresden: Keycloak mit dem SAML-IdP der TU Dresden
- OpenID Foundation: How OpenID Connect Works
- Microsoft Learn: SAML im Vergleich zu OpenID Connect
- RFC 9700: Best Current Practice for OAuth 2.0 Security
- OWASP Web Security Testing Guide: OAuth Weaknesses
- FITKO: Angreifermodell und Schutzmaßnahmenkatalog
- OWASP OAuth2 Cheat Sheet
- APIScout: Ory Kratos vs Auth0 vs Keycloak 2026