
DSGVO-konforme Software erfüllt drei Kernpflichten: Sie setzt Datenschutz durch Technikgestaltung nach Art.25 um, sichert Verarbeitungen nach dem Stand der Technik gemäß Art.32 ab und macht Ihre Maßnahmen nachweisbar. Konkret heißt das: Datenminimierung, klare Zugriffskontrollen, Verschlüsselung, Unterstützung für Betroffenenrechte und lückenlose Protokollierung. Bevor Sie unterschreiben, prüfen Sie zusätzlich den Auftragsverarbeitungsvertrag und mögliche Drittländerrisiken. Ohne diese Bausteine bleibt jede Software ein Compliance-Risiko, egal wie gut sie sonst funktioniert.
Kurz gesagt:
- Nur software, die Datenschutz durch Technikgestaltung und den Stand der Technik nachweist, minimiert beim Datenschutz das Risiko von Verstößen und Bußgeldern.
- Es ist entscheidend, im Vertrag klare Vorgaben zu Auftragsverarbeitung, Verschlüsselung und Audit-Rechten zu fordern, um einen rechtskonformen Betrieb sicherzustellen.
- Das kontinuierliche Weiterentwickeln der technischen Maßnahmen, wie Verschlüsselung und Rechteverwaltung, ist notwendig, da sich der Stand der Technik ständig verändert.
- Bei globalen Cloud-Diensten lohnt eine differenzierte Risikobewertung, insbesondere bei US-Anbietern, und der Einsatz clientseitiger Verschlüsselung, um rechtliche Lücken zu schließen.
- Maßgeschneiderte Software ist oft sinnvoller als Standardlösungen, da sie Datenminimierung und Zugriffskontrolle direkt im System berücksichtigt und langfristige Compliance gewährleistet.
Inhaltsverzeichnis
- Gesetzliche und funktionale Anforderungen an DSGVO-konforme Software
- Auswahlkriterien: Checkliste für Beschaffung und Anbieterbewertung
- Technische und organisatorische Maßnahmen: konkrete Funktionen und Beispiele
- Verträge und Drittlandstransfers: vertragliche Absicherung und technische Ergänzungen
- Datenschutz durch Technikgestaltung in der Praxis umsetzen
- Praxis-Roadmap: DSGVO-konforme Software einführen oder modernisieren
- Mintellity-Perspektive: Warum maßgeschneiderte Lösungen Compliance leichter machen
- Individuelle DSGVO-Software: Ihr nächster Schritt
- Quellen
- FAQ
Gesetzliche und funktionale Anforderungen an DSGVO-konforme Software
Art.25 DSGVO verpflichtet Verantwortliche zu Datenschutz durch Technikgestaltung und datenschutzfreundlichen Voreinstellungen. Das bedeutet nicht nur, dass eine Software Datenschutz “kann”, sondern dass sie ihn standardmäßig liefert. Ein System, das beim ersten Login alle Freigaben maximal offen setzt und der Nutzer sie manuell einschränken muss, verstößt gegen genau dieses Prinzip. Die EDPB-Leitlinien zu Art.25 verlangen, dass Datenschutzmaßnahmen über den gesamten Lebenszyklus eines Systems mitgedacht werden, von der Konzeption bis zur Abschaltung.
Art.32 ergänzt das um die technische Seite: Verantwortliche müssen den „Stand der Technik“ berücksichtigen, wenn sie Schutzmaßnahmen auswählen. Was das konkret heißt, erklärt der BfDI in seinen Fachinformationen zum Stand der Technik recht genau: Verschlüsselung, Pseudonymisierung, sichere Protokollierung und regelmäßige Sicherheitsupdates gehören zu den anerkannten Standardmaßnahmen. Der Maßstab ist nicht starr, er verschiebt sich mit der technischen Entwicklung und dem Risiko der Verarbeitung.
Funktional sollte eine datenschutzkonforme Software daher mindestens die wesentlichen Funktionen wie Protokollierung sicherheitsrelevanter Zugriffe, Unterstützung für das Verzeichnis von Verarbeitungstätigkeiten, Werkzeuge zur Bearbeitung von Betroffenenanfragen, automatisierte Lösch- und Aufbewahrungsroutinen sowie eine rollenbasierte Zugriffskontrolle bieten.
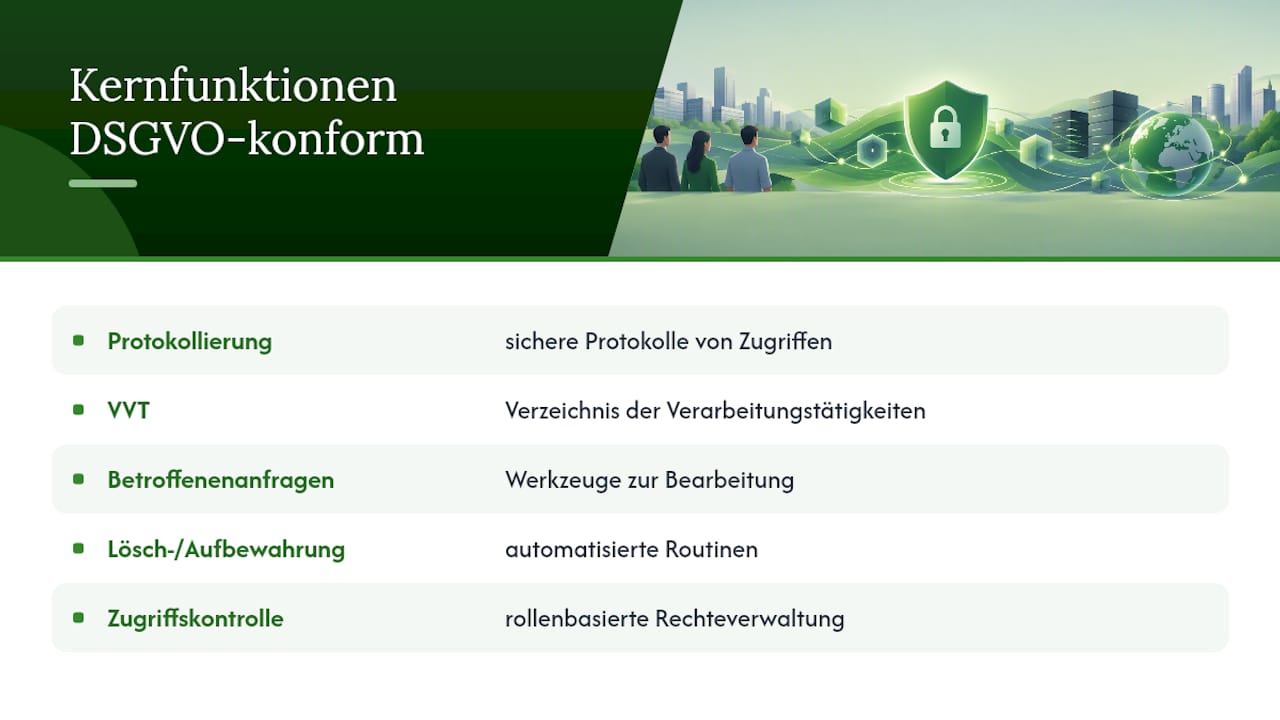
Fehlt eine dieser Funktionen, wird jede Betroffenenanfrage zur manuellen Notoperation, und genau das kostet Unternehmen im Ernstfall Zeit, die sie nicht haben.
Auswahlkriterien: Checkliste für Beschaffung und Anbieterbewertung
Bei der Anbieterauswahl zählt nicht das Marketingversprechen, sondern was im Vertrag steht und was sich technisch nachweisen lässt. Eine strukturierte Prüfung erspart Ihnen spätere Überraschungen.
- Vertragliche Mindestinhalte prüfen: Ein Auftragsverarbeitungsvertrag (AVV) nach Art.28 muss Weisungsbindung, Unterauftragsverhältnisse, Löschpflichten und Audit-Rechte regeln. Ohne diese Klauseln ist der Vertrag unvollständig.
- Technische Nachweise einfordern: Fragen Sie konkret nach Verschlüsselungsstandard, Schlüsselhoheit, Hosting-Standort und vorhandenen Zertifizierungen wie ISO 27001.
- Prozessanforderungen ableiten: Leiten Sie aus Ihren eigenen Geschäftsprozessen ab, welche Daten wirklich verarbeitet werden müssen, statt die Standardkonfiguration des Anbieters zu übernehmen.
- Schutzbedarf einstufen: Ordnen Sie jede Verarbeitung einer Kategorie zu, hoher, mittlerer oder niedriger Schutzbedarf, und staffeln Sie die Prüftiefe entsprechend.
Profi-Tipp: Verlangen Sie vom Anbieter eine schriftliche Kurzdarstellung seiner technischen und organisatorischen Maßnahmen, nicht nur ein Zertifikat. Ein Zertifikat sagt, dass geprüft wurde, die Kurzdarstellung sagt, was tatsächlich läuft.
Bei hohem Schutzbedarf, etwa Gesundheits- oder Finanzdaten, können individuell entwickelte Module sinnvoll sein, um genau die erforderlichen Datenfelder abzubilden und unnötige Datenverarbeitung zu vermeiden.
Technische und organisatorische Maßnahmen: konkrete Funktionen und Beispiele
Technische und organisatorische Maßnahmen, kurz TOMs, sind der Ort, an dem Art.32 in der Praxis ankommt. Das Standard-Datenschutzmodell (SDM) des BfDI übersetzt die abstrakten DSGVO-Anforderungen in technische Gewährleistungsziele wie Vertraulichkeit, Integrität und Nichtverkettbarkeit. Das macht es zu einem der praktikabelsten Werkzeuge für Teams, die Anforderungen in konkrete Spezifikationen überführen müssen.
Konkret sollte eine Software folgende Bausteine mitbringen:
- Verschlüsselung sowohl während der Übertragung als auch im Ruhezustand der Daten
- Ein Schlüsselmanagement, bei dem idealerweise Sie selbst die Schlüsselhoheit behalten
- Rollen- und Rechteverwaltung mit Multi-Faktor-Authentifizierung für sensible Zugänge
- Pseudonymisierung und Datenmaskierung dort, wo Klardaten nicht zwingend nötig sind
- Automatisierte, aber revisionssichere Löschroutinen mit Protokollierung
- Monitoring, das Anomalien und unautorisierte Zugriffe zeitnah erkennt
Der Stand der Technik ist dabei kein fixer Punkt. Was heute als angemessen gilt, kann in zwei Jahren veraltet sein, gerade bei Verschlüsselungsverfahren und Authentifizierungsstandards. Eine Software, die nicht kontinuierlich weiterentwickelt wird, fällt in diesem Punkt schnell zurück.
Verträge und Drittlandstransfers: vertragliche Absicherung und technische Ergänzungen
Sobald Daten außerhalb der EU verarbeitet werden, etwa bei US-amerikanischen Cloud-Anbietern, reicht ein Standard-AVV häufig nicht aus. Die Datenschutzkonferenz (DSK) fordert in ihrem Beschluss zu extraterritorialen Zugriffen eine differenzierte Risikoprüfung, insbesondere wenn ausländische Behörden potenziell Zugriff auf die Daten erlangen könnten.
Prüfen Sie bei jedem Drittanbieter folgende Punkte:
- Besteht ein Angemessenheitsbeschluss der EU-Kommission für das Zielland, oder braucht es Standardvertragsklauseln (SCCs)?
- Sind zusätzliche technische Maßnahmen wie clientseitige Verschlüsselung mit eigener Schlüsselhoheit nötig, um rechtliche Lücken zu schließen?
- Enthält der Vertrag ein belastbares Auditrecht, das Sie auch tatsächlich wahrnehmen können?
- Wurde die Muttergesellschaft des Anbieters auf mögliche Herausgabepflichten gegenüber Drittlandsbehörden geprüft?
Gerade bei US-Mutterkonzernen gilt: Eine reine Vertragslösung genügt selten. Clientseitige Verschlüsselung mit Kundenkontrolle über die Schlüssel kann fehlende rechtliche Garantien ausgleichen und senkt gleichzeitig den Prüfaufwand, den Aufsichtsbehörden im Zweifel einfordern.
Datenschutz durch Technikgestaltung in der Praxis umsetzen
Datenschutz durch Technikgestaltung beginnt nicht bei der Programmierung, sondern beim Pflichtenheft. Wer Datenschutzanforderungen erst nachträglich in eine fertige Architektur einbaut, zahlt doppelt.
- Formulieren Sie Datenschutzanforderungen als feste Akzeptanzkriterien in jeder User-Story, nicht als separates Kapitel am Ende.
- Führen Sie eine Datenschutz-Folgenabschätzung (DSFA) bereits in der Konzeptionsphase durch, nicht erst vor dem Livegang.
- Treffen Sie konkrete Designentscheidungen: Erfassen Sie nur die Datenfelder, die ein Prozess wirklich braucht, setzen Sie auf Opt-in statt Opt-out und bauen Sie Transparenzfunktionen direkt in die Oberfläche ein.
Datenschutz ist dabei keine reine IT-Frage. Datenschutzbehörden betonen regelmäßig, dass Prozessintegration und Datenminimierung mindestens so wichtig sind wie die technische Absicherung selbst.
Praxis-Roadmap: DSGVO-konforme Software einführen oder modernisieren
Der Weg zu einer konformen Lösung folgt einem klaren Muster, egal ob Sie eine neue Software einführen oder eine bestehende modernisieren.
- Datenflussanalyse durchführen: Erfassen Sie, welche personenbezogenen Daten wo verarbeitet werden, und pflegen Sie das direkt in Ihr Verzeichnis von Verarbeitungstätigkeiten nach Art.30 ein.
- Anforderungsprofil erstellen: Definieren Sie auf Basis der Analyse ein Lastenheft und strukturieren Sie Ausschreibung oder Pilotprojekt danach.
- DSFA, Tests und Schulungen durchführen: Prüfen Sie Risiken vor dem Rollout, testen Sie die technischen Maßnahmen und schulen Sie die Mitarbeiter, die täglich mit dem System arbeiten.
- Betrieb absichern: Etablieren Sie Monitoring, Audit-Logs und einen festen Prozess für Betroffenenanfragen, damit Nachweisbarkeit nicht vom Zufall abhängt.
Profi-Tipp: Planen Sie die Datenflussanalyse nicht als einmaliges Projekt, sondern als wiederkehrenden Termin, mindestens einmal jährlich oder bei jeder größeren Prozessänderung.
Mintellity-Perspektive: Warum maßgeschneiderte Lösungen Compliance leichter machen
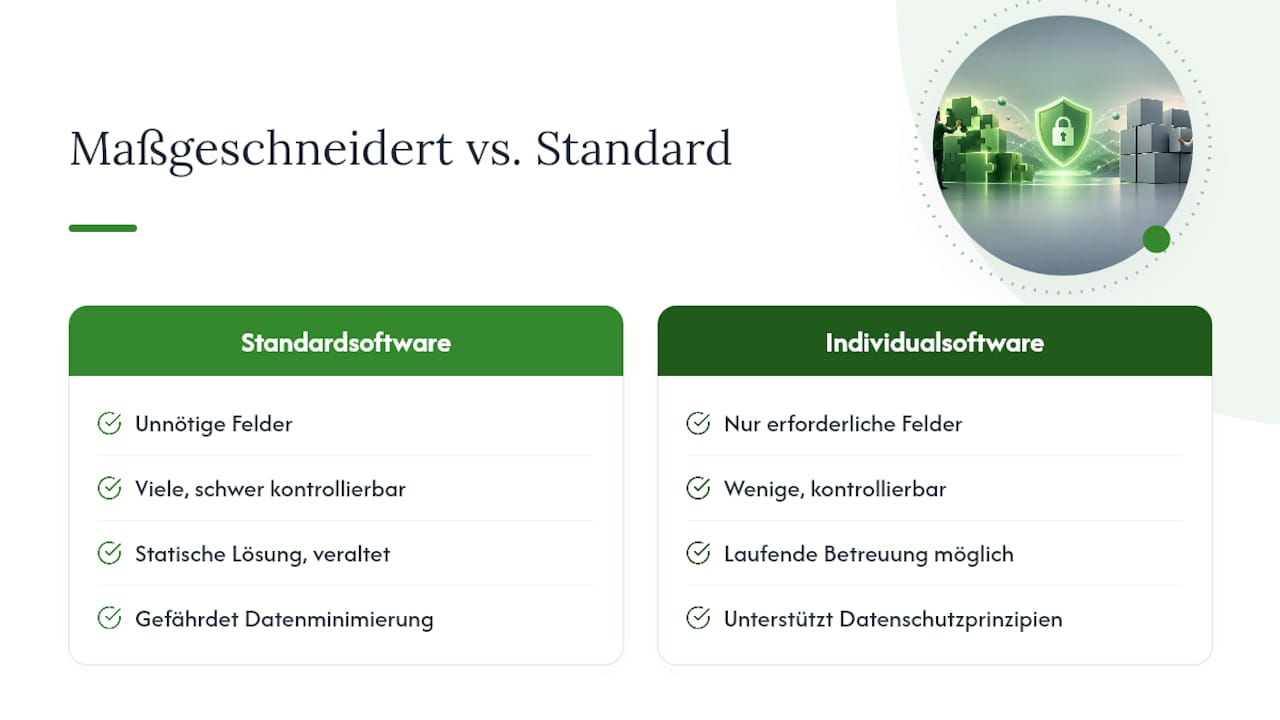
Standardsoftware zwingt Sie oft, Datenfelder zu übernehmen, die Sie gar nicht brauchen, und genau das widerspricht dem Grundsatz der Datenminimierung. Maßgeschneiderte Individualsoftware lässt sich dagegen so bauen, dass sie nur erfasst, was ein Prozess wirklich verlangt, und Schnittstellen bleiben überschaubar und kontrollierbar.
Der Stand der Technik verschiebt sich ständig. Eine Software, die nur einmal abgenommen und dann liegen gelassen wird, veraltet in Sachen Sicherheit schneller, als viele erwarten. Kontinuierliche Betreuung ist deshalb kein Komfortmerkmal, sondern Teil der Compliance selbst.
— Mintellity
Individuelle DSGVO-Software: Ihr nächster Schritt
Eine Alternative zur Standardsoftware bietet sich an, wenn Ihre Prozesse mehr verlangen, als ein Baukastensystem hergibt. Statt Datenfelder und Schnittstellen an ein fremdes System anzupassen, lässt sich Software exakt entlang Ihrer tatsächlichen Verarbeitungstätigkeiten entwickeln, wobei Datenminimierung und Zugriffskontrollen von Anfang an mitgedacht werden.
Ob Neuentwicklung oder Modernisierung einer bestehenden Anwendung: Unsere individuelle Softwareentwicklung setzt Privacy by Design direkt im Pflichtenheft an, nicht als nachträgliche Korrektur. Und weil sich der Stand der Technik weiterentwickelt, bleiben wir über unseren Wartungs- und Supportservice langfristig an Ihrer Lösung dran, statt sie nach der Abnahme sich selbst zu überlassen. Wenn Sie prüfen wollen, wie eine auf Ihre Prozesse zugeschnittene Lösung aussehen könnte, vereinbaren Sie ein Erstgespräch für eine Anforderungsanalyse, unverbindlich und konkret auf Ihren Anwendungsfall bezogen.
Quellen
- EDPB – Guidelines 4/2019 on Article 25 (Data Protection by Design and by Default) (DE)
- BfDI – Stand der Technik (Technische Anwendungen)
FAQ
Ist Software automatisch DSGVO-konform, wenn sie in der EU gehostet wird?
Nein, der Hosting-Standort allein reicht nicht aus. Entscheidend sind zusätzlich Datenminimierung, Verschlüsselung, Zugriffskontrollen und ein wirksamer Auftragsverarbeitungsvertrag.
Welche Software eignet sich für ein Datenschutzmanagement?
Geeignete Lösungen bilden das Verzeichnis von Verarbeitungstätigkeiten ab, unterstützen Löschfristen und Betroffenenanfragen und protokollieren Zugriffe revisionssicher. Bei komplexen oder sensiblen Prozessen bietet eine maßgeschneiderte Individualsoftware oft mehr Kontrolle als eine starre Standardlösung.
Ist CleverReach DSGVO-konform?
CleverReach wirbt mit Serverstandort Deutschland und einem Auftragsverarbeitungsvertrag, die endgültige Konformität hängt jedoch immer von Ihrer eigenen Einbindung ab, etwa der Einwilligung Ihrer Empfänger und der vertraglichen Ausgestaltung. Prüfen Sie den AVV und die technischen Maßnahmen des Anbieters selbst, statt sich allein auf Marketingaussagen zu verlassen.
Welche Cloud ist DSGVO-konform?
Es gibt keine pauschal „DSGVO-konforme Cloud“, sondern nur Anbieter, deren Vertragswerk und technische Maßnahmen zu Ihrem konkreten Verarbeitungszweck passen. Bei Anbietern mit Sitz oder Muttergesellschaft außerhalb der EU verlangt die DSK zusätzliche Prüfungen und gegebenenfalls ergänzende technische Maßnahmen, etwa clientseitige Verschlüsselung mit eigener Schlüsselhoheit.