
Vendor Lock-in vermeiden: Der praktische Leitfaden für IT-Entscheider
Vermeiden Sie Vendor Lock-in durch drei Hebel gleichzeitig: offene, standardisierte Datenformate mit vertraglich abgesicherten Exit-Regeln, eine modulare Architektur mit Containern und Infrastructure as Code sowie die konsequente Nutzung regulatorischer Vorgaben wie dem Data Act und den BSI-Empfehlungen. Wer diese drei Ebenen zusammen denkt, reduziert das Risiko, bei einem Anbieterwechsel technisch oder vertraglich blockiert zu sein.
Kurz gesagt:
- Unternehmen sollten offene Datenformate, klare Exit-Regeln und modulare Systeme nutzen, um technisches und vertragliches Vendor Lock-in zu vermeiden.
- Regelmäßige Testmigrationen, dokumentierte Schnittstellen und offene API-Architekturen sind essenziell, um im Ernstfall schnell und sicher wechseln zu können.
- Der Data Act und BSI-Empfehlungen fordern maschinenlesbare Datenexporte, transparente Verträge und Bewertungskriterien für Souveränität.
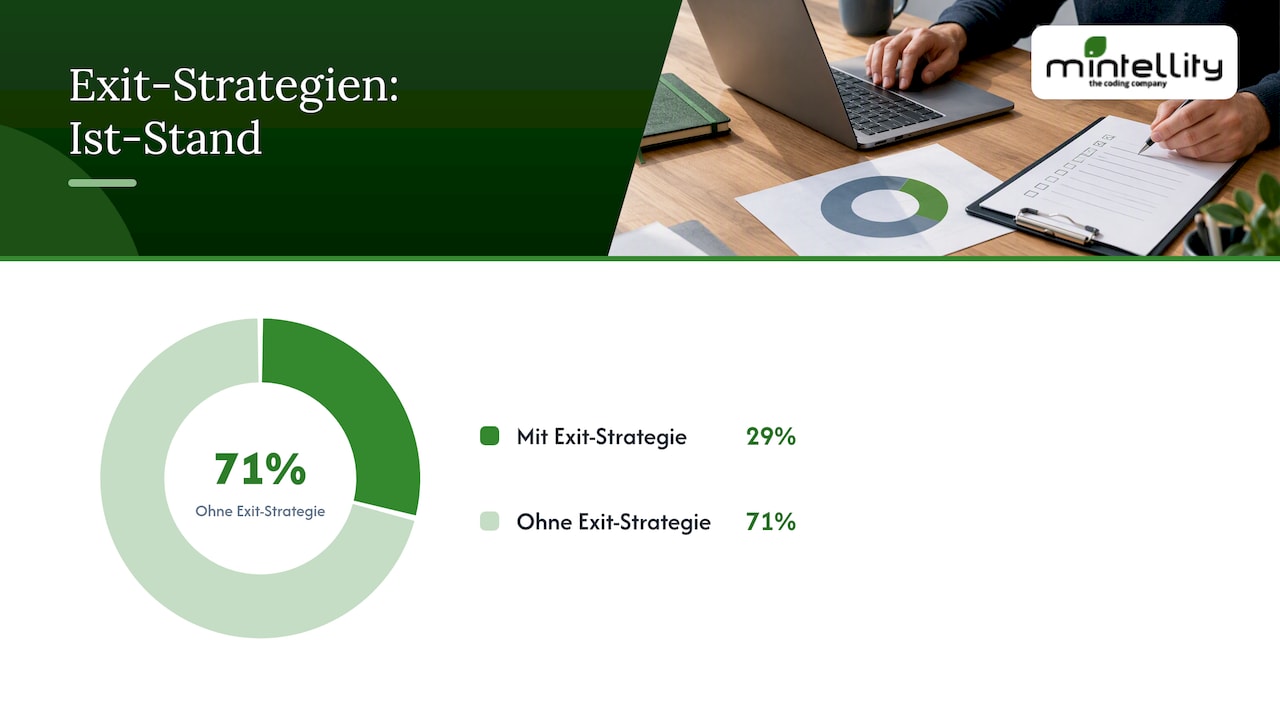
- Nur rund 29 % der Firmen haben aktuell geregelte Exit-Strategien, weshalb operative Resilienz und Dokumentation im Servicevertrag höchste Priorität erhalten sollten.
- Maßgeschneiderte Software mit offenen Architekturen bietet langfristig mehr Kontrolle und reduziert das Risiko teurer Lock-in-Fallen.
Was ist Vendor Lock-in? Definition, typische Beispiele und Folgen
Vendor Lock-in bezeichnet die Situation, in der ein Unternehmen seine Software, Daten oder Infrastruktur nicht mehr ohne hohen Aufwand zu einem anderen Anbieter migrieren kann. Die Abhängigkeit entsteht schleichend, oft über Jahre, und wird meist erst sichtbar, wenn ein Wechsel tatsächlich notwendig wird: bei Preiserhöhungen, Qualitätsproblemen oder regulatorischem Druck.
Typische Erscheinungsformen sind proprietäre Datenmodelle, die sich nicht in ein offenes Format exportieren lassen, sowie eine tiefe Bindung an plattformspezifische APIs, die kein anderer Anbieter in gleicher Form anbietet. Auch geschlossene Container-Images oder Managed-Services, die nur innerhalb eines bestimmten Cloud-Ökosystems funktionieren, zählen dazu.
Die Folgen reichen weit über ein ungutes Gefühl hinaus:
- Migrationskosten steigen überproportional, weil Daten erst aufwendig transformiert werden müssen, bevor ein neues System sie verarbeiten kann.
- Ausfallrisiken wachsen, wenn ein Anbieter technische Probleme hat und keine kurzfristige Alternative verfügbar ist.
- Verhandlungsmacht sinkt, da der Anbieter weiß, dass ein Wechsel für den Kunden teuer und riskant wäre.
- Compliance-Lücken entstehen, wenn Datenexporte nicht den aktuellen regulatorischen Anforderungen entsprechen.
Ein anbieterfreies Beispiel verdeutlicht das Problem: Ein Unternehmen speichert Geschäftsdaten jahrelang in einem proprietären Format eines einzelnen ERP-Systems. Als die Lizenzkosten deutlich steigen, zeigt sich, dass ein Export nur über einen kostenpflichtigen Zusatzdienst möglich ist und selbst dann wichtige Metadaten verloren gehen. Der eigentliche Wechsel dauert am Ende länger als geplant, weil niemand im Haus die Exportlogik dokumentiert hatte.
Wie Lock-in entsteht: technische, vertragliche und organisatorische Ursachen
Lock-in ist selten das Ergebnis einer einzelnen Fehlentscheidung. Meist summieren sich kleine Kompromisse über Zeit zu einer Abhängigkeit, die sich kaum mehr auflösen lässt. Drei Ursachenebenen lassen sich klar unterscheiden.
- Technische Treiber: Proprietäre Plattformdienste, etwa herstellerspezifische Datenbankfunktionen oder PaaS-Features, die es in dieser Form bei keinem anderen Anbieter gibt, lassen sich nicht einfach portieren. Geschlossene Container-Images, die auf nicht dokumentierten Abhängigkeiten basieren, verschärfen das Problem zusätzlich, da das BSI explizit auf die Sicherheitsrisiken fremder Images hinweist.
- Vertragliche Treiber: Fehlende Herausgaberegeln für Daten, lange Kündigungsfristen und versteckte Wechselgebühren sind die häufigsten vertraglichen Fallen. Viele Verträge regeln den laufenden Betrieb sehr detailliert, verlieren aber im Kapitel zur Vertragsbeendigung jede Präzision.
- Organisatorische Treiber: Fehlende technische Dokumentation, Know-how, das vollständig beim Anbieter liegt, und das Fehlen jeglicher Exit-Tests runden das Bild ab. Wenn niemand im eigenen Team je einen Testexport durchgeführt hat, zeigt sich der wahre Aufwand erst im Ernstfall, und dann meist zur ungünstigsten Zeit.
Diese drei Ebenen wirken selten isoliert. Ein Anbieter, der proprietäre Formate nutzt (technisch), hat selten ein Interesse daran, kurze Kündigungsfristen zu vereinbaren (vertraglich), und ein Kunde ohne eigene Dokumentation (organisatorisch) merkt das oft erst, wenn es zu spät ist. Wer die Ursachen einzeln betrachtet, unterschätzt leicht, wie sehr sie sich gegenseitig verstärken.
Regulatorischer Rahmen: Was Data Act und BSI-Empfehlungen konkret bedeuten
Der europäische Data Act verpflichtet Anbieter von Datenverarbeitungsdiensten, Wechselbarrieren systematisch abzubauen. Konkret bedeutet das: Export in maschinenlesbare Formate, klare Informationspflichten und eine Begrenzung von Kündigungsfristen, wie Deloitte in seiner Analyse zum Cloud-Switching darstellt. Rechtsexperten von HÄRTING weisen allerdings darauf hin, dass der Data Act die Kundenrechte zwar stärkt, die eigentliche technische Migration aber weiterhin ein operatives Großprojekt bleibt. Rechtliche Verbesserungen ersetzen keine Testmigration.
Das BSI geht in seinen Empfehlungen zur Exit-Strategie noch einen Schritt weiter und nennt konkrete Formate, die vertraglich vereinbart werden sollten:
- Datenbankbackup oder Dump als vollständige, maschinenlesbare Sicherung.
- CSV für strukturierte Tabellendaten, die mit nahezu jedem System kompatibel sind.
- XML für komplexere, hierarchische Datenstrukturen mit Metadaten.
Ergänzend gibt es die BSI-Kriterien C3A, die Souveränität als Risikomanagementaufgabe begreifen und einen überprüfbaren Kriterienkatalog für Autonomie liefern, nicht als Zertifikat, sondern als Bewertungsraster.
Nur 29 % der befragten Unternehmen verfügen laut einer ISACA-Analyse über geregelte Exit-Strategien. Das zeigt, wie groß die Lücke zwischen regulatorischem Anspruch und betrieblicher Praxis tatsächlich noch ist. Für Unternehmen, die unter DORA oder NIS2 fallen, verschärft sich diese Lücke zusätzlich, da operative Resilienz dort explizit gefordert wird. ISO/IEC 27001 liefert dafür als ISMS-Referenz zumindest den organisatorischen Rahmen, innerhalb dessen Exit-Prozesse dokumentiert und auditierbar gemacht werden können.
Konkrete technische und organisatorische Maßnahmen zur Vermeidung von Lock-in
Wer Lock-in wirksam vermeiden will, braucht Maßnahmen auf allen drei Ursachenebenen gleichzeitig. Einzelmaßnahmen helfen, doch erst das Zusammenspiel schützt wirklich.
Auf der Architekturebene zahlt sich Modularität am meisten aus. Microservices mit klaren Schnittstellen lassen sich einzeln austauschen, ohne das gesamte System zu gefährden. Container nach offenem Standard und Infrastructure as Code sorgen dafür, dass die Betriebsumgebung reproduzierbar bleibt, unabhängig vom konkreten Hosting-Anbieter, wie es auch bei EU‑Roaming & Multi‑Netz SIM Deutschland | MaschinenFunk.de veranschaulicht wird. Vor jeder Entscheidung für einen Managed-Service lohnt sich die Frage, ob eine funktional äquivalente Alternative bei einem anderen Anbieter existiert. Falls nicht, handelt es sich um eine bewusste Lock-in-Entscheidung, die dokumentiert werden sollte.
Bei den Daten gilt ein einfaches Prinzip: Was nicht in einem offenen Format exportierbar ist, gehört kritisch hinterfragt. Dazu zählen:
- Regelmäßige, versionierte Exporte in Formaten wie CSV, XML oder als Datenbank-Dump, nicht nur als Backup im Ernstfall.
- Metadaten und Änderungslogs als Teil des Exports, da sie sonst beim Anbieter verbleiben und im Zielsystem fehlen.
- Standardisierte Backups, die regelmäßig auf Wiederherstellbarkeit getestet werden, nicht nur archiviert.
Auf der Schnittstellenebene helfen dokumentierte, offene APIs weit mehr als jede proprietäre Integration. Ein Adapterlayer zwischen dem eigenen System und externen Diensten entkoppelt die Geschäftslogik von der konkreten Anbieterschnittstelle. Ein API-Gateway kann diese Funktion zusätzlich bündeln und macht einen späteren Anbieterwechsel zu einer Konfigurationsaufgabe statt zu einem Entwicklungsprojekt.
Im laufenden Betrieb braucht es automatisierte Deployments, nachvollziehbare Runbooks und einen bewussten Wissenstransfer, damit das Betriebswissen nicht ausschließlich beim externen Anbieter liegt. Exit-Tests gehören dabei genauso zum Regelbetrieb wie Sicherheitsupdates, nicht als einmalige Übung vor einem tatsächlichen Wechsel.
Profi-Tipp: Planen Sie jedes Jahr einen kleinen, kontrollierten Testexport ein, auch wenn kein Wechsel geplant ist, denn nur so merken Sie rechtzeitig, wenn sich ein Format oder eine Schnittstelle unbemerkt geändert hat.
Vertraglich sollten diese technischen Maßnahmen durch klare Portabilitätsklauseln abgesichert werden: Dokumentationspflichten für den Anbieter, definierte Exportformate und, im Kontext des Data Act, Kündigungsfristen von maximal zwei Monaten. Wer beides, Technik und Vertrag, parallel absichert, reduziert das Risiko deutlich stärker als mit einer einzelnen Maßnahme.
Pragmatische Exit-Strategie: Schritt-für-Schritt-Checkliste und Testplan
Eine Exit-Strategie funktioniert nur, wenn sie regelmäßig geprobt wird, nicht nur auf Papier existiert. Der folgende Ablauf lässt sich auf die meisten Unternehmensgrößen übertragen.
- Inventarisierung und Datenkatalog: Erfassen Sie, welche Daten, Systeme und Abhängigkeiten überhaupt bestehen, inklusive Schnittstellen zu Drittsystemen.
- Vertrags- und SLA-Review: Prüfen Sie bestehende Verträge auf Herausgaberegeln, Kündigungsfristen und Wechselgebühren, und benennen Sie eine verantwortliche Person je Vertrag.
- Jährliche Testmigration: Führen Sie mindestens einmal pro Jahr eine echte Testmigration durch und messen Sie dabei Migrationszeit, Datenintegrität und funktionale Äquivalenz im Zielsystem.
- Migrationsablauf definieren: Legen Sie Exportformate, mögliche API-Brücken, einen schrittweisen Cutover und einen klaren Rollback-Plan fest, bevor der Ernstfall eintritt.
- Nachbereitung: Dokumentieren Sie Lessons Learned und aktualisieren Sie Verträge sowie technische Dokumentation entsprechend den Erkenntnissen aus dem Test.
| Prüfgröße | Ziel der Messung | Verantwortlich |
|---|---|---|
| Migrationszeit | Realistische Dauer eines vollständigen Wechsels ermitteln | IT-Betrieb |
| Datenintegrität | Vollständigkeit und Korrektheit nach dem Export prüfen | Datenmanagement |
| Funktionsäquivalenz | Sicherstellen, dass das Zielsystem alle Kernfunktionen abdeckt | Fachabteilung |
| Vertragslage | Kündigungsfristen und Herausgaberegeln aktuell halten | Einkauf/Recht |
Wer diesen Zyklus einmal durchlaufen hat, merkt schnell, an welcher Stelle die größte Schwachstelle liegt, sei es bei fehlender Dokumentation, bei einem zu engen Vertrag oder bei einer Schnittstelle, die sich doch nicht so offen zeigt wie erwartet. Ein Projektmanagement, das solche Testmigrationen als festen Programmpunkt einplant, verhindert, dass die Übung im Tagesgeschäft untergeht.
Wie Mintellity in Referenzprojekten Lock-in-Risiken reduziert
Mintellity entwickelt maßgeschneiderte Software, die von Anfang an auf offene Architekturen und nachvollziehbare Dokumentation setzt, statt Kunden in ein geschlossenes Standardprodukt zu zwingen. Im Projekt für die Köhler Lagerapp stand eine klare technische Dokumentation samt definierter Datenexporte im Mittelpunkt, damit der Kunde jederzeit die Kontrolle über seine Lagerdaten behält. Auch bei Linexo, dem Leasingportal für Dienstfahrräder, wurden Schnittstellen so gestaltet, dass sie sich unabhängig von einem einzelnen Zulieferer erweitern lassen. Ergänzt wird das durch Leistungen zur Softwaremodernisierung sowie laufende Wartung, die auch nach dem Projektabschluss Exit-Fähigkeit sichert.
Wann maßgeschneiderte Software die bessere Wahl ist
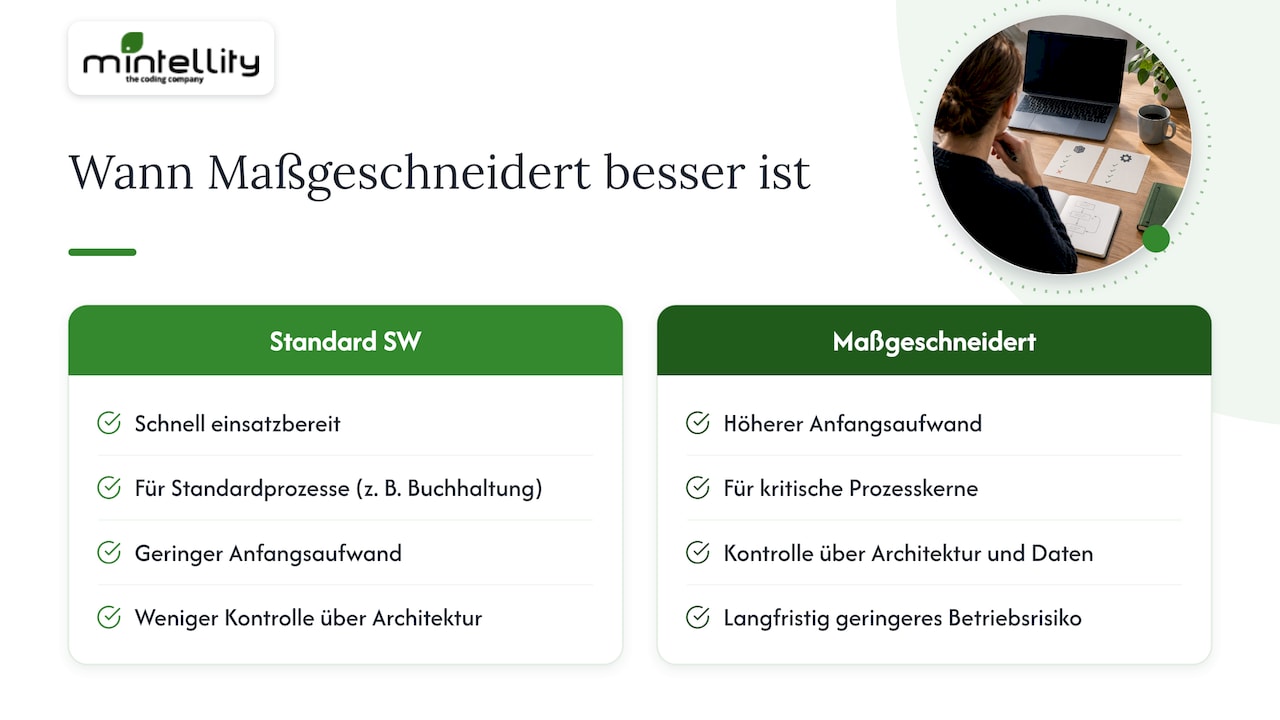
Standardsoftware ist schneller einsatzbereit und für viele Standardprozesse völlig ausreichend, etwa bei Buchhaltung oder einfachem Projektmanagement. Dort lohnt sich der Mehraufwand einer Individualentwicklung selten.
Anders sieht es bei kritischen Prozesskernen aus, also bei den Systemen, die den eigentlichen Wettbewerbsvorteil eines Unternehmens ausmachen. Hier zahlt sich Kontrolle über Architektur und Daten langfristig aus, auch wenn der Entwicklungsaufwand zu Beginn höher liegt. Eine langfristige technische Partnerschaft, in der Dokumentation und Exit-Fähigkeit von Anfang an mitgedacht werden, reduziert das Betriebsrisiko deutlich stärker als ein nachträglicher Rettungsversuch. Wer however lediglich eine Standardaufgabe lösen will, sollte trotzdem zuerst am Markt prüfen, ob eine etablierte Lösung bereits passt.
— Mintellity
Wie Mintellity konkret beim Vermeiden von Lock-in hilft
Wer Lock-in nicht nur analysieren, sondern tatsächlich vermeiden will, braucht einen Partner, der Architektur, Dokumentation und Migrationsplanung von Anfang an mitdenkt, statt sie als nachträgliches Extra zu verkaufen. Mintellity entwickelt individuelle Softwareentwicklung genau mit diesem Fokus: offene Schnittstellen, nachvollziehbare technische Dokumentation und ein Migrationsplan, der nicht erst im Ernstfall entsteht.
Dazu kommen Softwaremodernisierung für bestehende Systeme und laufende Wartung und Support, die Exit-Fähigkeit dauerhaft sichern statt sie einmalig herzustellen. Wer seine Abhängigkeit von einem einzelnen Anbieter konkret reduzieren möchte, kann über die Seite zur individuellen Softwareentwicklung ein unverbindliches Erstgespräch anfragen.
FAQ
Was bedeutet Vendor Lock-in?
Vendor Lock-in beschreibt die Abhängigkeit von einem einzelnen Software- oder Cloud-Anbieter, die einen Wechsel technisch oder vertraglich erheblich erschwert. Typische Ursachen sind proprietäre Datenformate, fehlende offene Schnittstellen und Verträge ohne klare Herausgaberegeln.
Welche Nachteile hat Cloud-Nutzung?
Zu den wichtigsten Nachteilen zählen die Abhängigkeit vom Anbieter, mögliche Ausfallrisiken bei Störungen auf Anbieterseite und steigende Kosten bei späteren Preisanpassungen. Eine Bitkom-Umfrage zeigt zudem, dass 78 % der befragten Unternehmen eine zu hohe Abhängigkeit von US-Cloud-Anbietern sehen.
Was sind Vor- und Nachteile von eigenen Servern gegenüber Cloud-Lösungen?
Eigene Server bieten mehr direkte Kontrolle über Daten und Infrastruktur, verursachen aber höhere Fixkosten und eigenen Wartungsaufwand. Cloud-Lösungen senken den Betriebsaufwand und skalieren flexibler, erhöhen jedoch laut Bitkom das Risiko einer Anbieterabhängigkeit, wenn keine Exit-Strategie existiert.
Welche Risiken birgt Cloud Computing?
Neben der Anbieterabhängigkeit zählen Datenschutzfragen, mögliche Compliance-Lücken bei grenzüberschreitender Datenverarbeitung und das Risiko unzureichend dokumentierter Exit-Prozesse zu den zentralen Risiken. Das BSI empfiehlt deshalb, Exit-Strategien vertraglich und technisch vorab zu regeln statt sie erst im Bedarfsfall zu entwickeln.
Wie oft sollte man eine Testmigration durchführen?
Das BSI empfiehlt, Exit-Tests regelmäßig durchzuführen, etwa einmal jährlich, um Migrationszeiten und Interoperabilitätsprobleme realistisch einschätzen zu können. So lassen sich Schwachstellen in der eigenen Exit-Strategie erkennen, bevor ein echter Wechsel notwendig wird.
Quellen
- Deloitte: Cloud‑Switching nach dem EU Data Act
- ISACA Germany: Positionspapier — Cloud Exit
- HÄRTING: Lock‑in war gestern — Cloud‑Switching nach dem Data Act
- Bitkom Cloud Report 2025