
Zahlungsschnittstelle integrieren: Leitfaden für Shop und Software
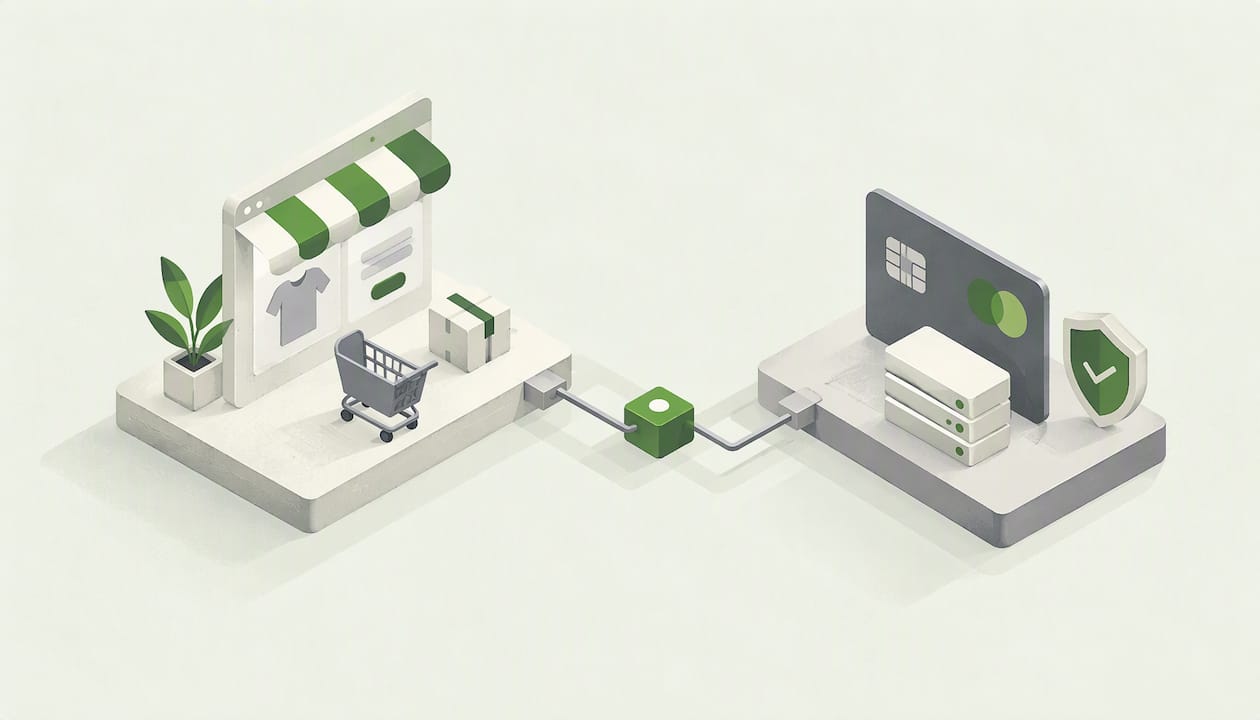
Eine Zahlungsschnittstelle zu integrieren heißt, Ihre Website, Ihren Shop oder Ihre App so mit einem Zahlungsdienstleister zu verbinden, dass Kundinnen und Kunden bezahlen können, ohne Ihr System zu verlassen, und Ihr Backend jede Zahlung zuverlässig mitbekommt. Technisch geht das über ein fertiges Plugin, eine gehostete Bezahlseite oder eine direkte API-Anbindung, etwa an PayPal. Welcher Weg passt, hängt von drei Fragen ab: Wie viel Kontrolle brauchen Sie über den Checkout, welche Zahlarten erwarten Ihre Kunden, und wie tief muss die Zahlung in Ihre übrigen Prozesse wie ERP, Buchhaltung oder Versand eingreifen? In diesem Leitfaden zeigen wir, wie eine Integration in der Praxis abläuft, wo die typischen Stolperfallen liegen und welche Regeln in Deutschland 2026 gelten.
TL;DR
- Drei Integrationswege: Plugin (schnell, wenig Kontrolle), gehostete Bezahlseite oder eingebettete Komponenten (guter Kompromiss) und direkte API (volle Kontrolle, mehr Verantwortung).
- PayPal per API läuft fast immer nach demselben Muster: Bestellung serverseitig anlegen, Freigabe durch die Käuferin, Zahlung erfassen, Status per Webhook bestätigen.
- Zahlarten vor Masse: Wenige, in Deutschland gewohnte Zahlarten bringen meist mehr als eine lange Liste an Nischenmethoden.
- Regeln kennen: Starke Kundenauthentifizierung nach § 55 ZAG, PCI DSS für Kartendaten und die DSGVO bestimmen mit, wie Sie bauen dürfen.
- Der eigentliche Aufwand steckt selten im Bezahlknopf, sondern in Webhooks, Erstattungen, Abgleich mit der Buchhaltung und Fehlerfällen.
Was eine Zahlungsschnittstelle eigentlich leistet
Zwischen dem Klick auf „Jetzt bezahlen“ und dem Geld auf Ihrem Konto arbeiten mehrere Beteiligte zusammen. Ein kurzer Überblick hilft, die Begriffe sauber zu trennen, denn in Angeboten und Dokumentationen werden sie gern vermischt:
- Payment Service Provider (PSP): Der Zahlungsdienstleister bündelt verschiedene Zahlarten hinter einer technischen Schnittstelle, übernimmt Risikoprüfung und Auszahlung und schließt mit Ihnen den Vertrag. Bekannte Beispiele sind PayPal, Stripe, Adyen, Mollie oder Klarna.
- Payment Gateway: Die technische Strecke, über die Zahlungsdaten verschlüsselt vom Checkout zum Verarbeiter fließen. Bei den meisten PSPs ist das Gateway Teil des Pakets.
- Acquirer: Die Bank oder das Institut, das Kartenzahlungen für Sie als Händler annimmt und abrechnet.
- Zahlungsschnittstelle (API): Die Programmierschnittstelle, über die Ihr System mit dem PSP spricht, also Zahlungen anlegt, Status abfragt, Erstattungen auslöst und Benachrichtigungen empfängt.
Eine Zahlungsabwicklung umfasst damit deutlich mehr als den Bezahlvorgang selbst: Autorisierung, Erfassung (Capture), Auszahlung, Erstattung, Rückbuchung und den Abgleich mit Ihren Bestell- und Buchhaltungsdaten. Genau diese Schritte muss Ihre Integration sauber abbilden.
Wie groß der Bedarf an solchen Anbindungen ist, zeigen die Zahlen der Bundesbank: 2025 gab es in Deutschland rund 14,5 Milliarden Kartenzahlungen, 11 Prozent mehr als im Vorjahr. Hinzu kommen Wallets, Lastschrift, Rechnungskauf und neue europäische Verfahren, über deren Verbreitung im Handel das Statistik-Portal Handelsdaten.de zum Online-Payment laufend berichtet.
Drei Wege, eine Zahlungsschnittstelle anzubinden
Bevor die erste Zeile Code entsteht, steht eine Architekturentscheidung. Die folgende Tabelle zeigt die drei gängigen Varianten im Vergleich:
| Kriterium | Plugin im Shopsystem | Gehostete Bezahlseite / eingebettete Komponenten | Direkte API-Integration |
|---|---|---|---|
| Startaufwand | gering, oft wenige Tage | mittel | hoch |
| Kontrolle über Design und Ablauf | gering | mittel bis hoch | vollständig |
| Anbindung an ERP, CRM, eigene Logik | begrenzt | gut über Webhooks | beliebig tief |
| PCI-DSS-Aufwand | meist gering | gering, wenn Kartendaten beim PSP bleiben | höher, je nach Datenfluss |
| Typischer Einsatz | Standard-Shop mit üblichen Abläufen | wachsender Shop, SaaS, Plattform | Individualsoftware, Marktplatz, Abo-Modelle, komplexe Prozesse |
Plugins sind der schnellste Weg, solange Ihr Shopsystem und Ihre Abläufe dem Standard entsprechen. Sobald Sie Teilzahlungen, Abonnements, mehrere Mandanten oder eine Rückmeldung an Ihre Warenwirtschaft brauchen, stoßen sie an Grenzen.
Gehostete Seiten und eingebettete Komponenten (Hosted Fields, Drop-in-Elemente) sind für viele Unternehmen der Sweet Spot: Der PSP verarbeitet die sensiblen Daten, Sie gestalten den Ablauf drumherum und steuern alles Weitere über die API.
Direkte API-Integrationen lohnen sich, wenn die Zahlung Teil eines größeren Prozesses ist, etwa in einem Kundenportal, einer Buchungsplattform oder einer App mit eigener Nutzerverwaltung. Hier entscheidet die Qualität der Umsetzung über Stabilität und Wartbarkeit. Ob ein Standardbaustein reicht oder eine eigene Lösung sinnvoll ist, beleuchten wir ausführlich in unserer Entscheidungshilfe Standardsoftware vs. Individualsoftware.
PayPal per API anbinden: der Ablauf Schritt für Schritt
PayPal ist in Deutschland eine der meistgenutzten Online-Zahlarten, deshalb steht es bei fast jedem Projekt auf der Liste. Neben fertigen Checkout-Buttons bietet PayPal REST-APIs für eine eigene Integration an. Der Ablauf folgt einem Muster, das Sie bei den meisten modernen PSPs wiederfinden:
- Entwicklerkonto und Sandbox einrichten. Im Entwicklerbereich legen Sie eine App an und erhalten Zugangsdaten (Client-ID und Secret) für die Testumgebung. In der Sandbox simulieren Sie Käufer- und Händlerkonten, ohne echtes Geld zu bewegen.
- Authentifizierung serverseitig lösen. Ihr Backend holt sich mit den Zugangsdaten ein Access Token per OAuth 2.0. Das Secret gehört ausschließlich auf den Server, niemals in den Frontend-Code oder in eine App.
- Bestellung anlegen. Ihr Server erzeugt eine Bestellung mit Betrag, Währung und Positionen. Den Betrag berechnet immer Ihr Backend, nie der Browser, sonst lässt er sich manipulieren.
- Freigabe durch den Käufer. Die Kundin bestätigt die Zahlung im PayPal-Fenster oder über die eingebetteten Buttons. Die starke Kundenauthentifizierung übernimmt dabei der Zahlungsdienstleister.
- Zahlung erfassen (Capture). Nach der Freigabe schließt Ihr Server die Zahlung ab. Erst jetzt gilt sie als eingegangen, und erst jetzt sollte Ihr System die Bestellung als bezahlt markieren.
- Webhooks empfangen und prüfen. PayPal meldet Statusänderungen wie abgeschlossene Zahlungen, Erstattungen oder Konflikte aktiv an eine URL Ihres Systems. Prüfen Sie die Signatur jeder Benachrichtigung und verarbeiten Sie Ereignisse so, dass doppelte Zustellungen keinen Schaden anrichten.
- Fehlerfälle testen. Abgelehnte Zahlungen, abgebrochene Freigaben, Zeitüberschreitungen, Teilerstattungen: Jeder dieser Fälle braucht einen definierten Zustand in Ihrer Datenbank.
- Live schalten und überwachen. Mit den Live-Zugangsdaten geht die Integration in Betrieb. Ein Monitoring für fehlgeschlagene Webhooks und auffällige Ablehnungsquoten gehört von Tag eins dazu.
Ein Hinweis aus der Praxis: Zahlungs-APIs entwickeln sich weiter, alte Versionen werden abgekündigt. Wer Versionen sauber kapselt, spart sich später teure Notoperationen. Wie das gelingt, zeigen wir in unserem Beitrag zu Best Practices bei der API-Versionierung.
Welche Zahlarten sich für deutsche Kunden lohnen
Eine Integration ist erst dann erfolgreich, wenn Kunden auch tatsächlich bezahlen. Das EHI Retail Institute weist in seiner Payment-Forschung immer wieder darauf hin, dass Kundinnen und Kunden bei Zahlarten stark an Gewohnheiten hängen. Für Sie heißt das: Die richtigen drei oder vier Methoden bringen mehr als zwanzig, die kaum jemand nutzt.
Für den deutschen Markt sind das in der Regel:
- PayPal als bekannte Wallet mit hohem Vertrauen.
- Rechnungskauf, meist über einen Anbieter, der das Ausfallrisiko übernimmt.
- SEPA-Lastschrift, besonders bei wiederkehrenden Zahlungen und Abonnements.
- Kreditkarte sowie Apple Pay und Google Pay, vor allem im mobilen Checkout.
Daneben lohnt der Blick auf neue europäische Verfahren wie Wero, das Handelsdaten.de als neuen europäischen Bezahldienst beschreibt. Ob er für Sie schon relevant ist, hängt von Ihrer Zielgruppe ab. Unser Rat: Starten Sie mit den gewohnten Zahlarten, messen Sie Abbrüche im Checkout und erweitern Sie gezielt. Ein PSP mit vielen Zahlarten hinter einer einzigen API macht genau das leicht, ohne dass Sie jede Methode einzeln anbinden müssen.
Recht und Sicherheit: Was 2026 in Deutschland gilt
Zahlungen sind reguliert, und mehrere Regelwerke entscheiden mit, wie Ihre Integration aussehen darf. Die folgenden Punkte sollten Sie kennen, bevor Sie eine Architektur festlegen. Für die verbindliche Bewertung Ihres konkreten Falls sprechen Sie mit Ihrem Zahlungsdienstleister, Ihrer Datenschutzbeauftragten oder einer auf Zahlungsrecht spezialisierten Kanzlei.
Starke Kundenauthentifizierung (SCA)
Nach § 55 Zahlungsdiensteaufsichtsgesetz muss der Zahlungsdienstleister eine starke Kundenauthentifizierung verlangen, etwa wenn ein Zahler online eine elektronische Zahlung auslöst. Die BaFin erklärt die Grundlagen: Zwei von drei Faktoren aus Wissen, Besitz und Inhärenz müssen zusammenkommen. Für Ihre Integration bedeutet das: Ihr Checkout muss den Authentifizierungsschritt des PSP (etwa 3-D Secure bei Karten) sauber einbinden und auch dann funktionieren, wenn die Kundin dafür kurz in ihre Banking-App wechselt.
PCI DSS bei Kartenzahlungen
Wer Kartenzahlungen annimmt, fällt unter den Sicherheitsstandard PCI DSS. Je weniger Kartendaten Ihr System berührt, desto kleiner der Prüfumfang. Händler, die die Kartendatenverarbeitung vollständig an zertifizierte Dienstleister auslagern, können mit dem kürzesten Fragebogen SAQ A arbeiten. Der PCI Security Standards Council hat dafür Anfang 2025 die Anforderungen an SAQ A angepasst: Händler müssen bestätigen, dass ihre Website nicht anfällig für Angriffe über eingeschleuste Skripte ist, die den Bezahlprozess beeinflussen könnten. Auslagern entbindet also nicht von der Sorgfalt für die eigene Seite. Wie Sie das organisatorisch verankern, beschreibt unser Praxisleitfaden Software-Sicherheit im Unternehmen.
Datenschutz
Zahlungsdaten sind personenbezogene Daten. Sie brauchen einen Vertrag zur Auftragsverarbeitung oder eine klare Rollenverteilung mit dem PSP, eine saubere Datenschutzerklärung und Löschkonzepte für Logs, in denen Zahlungsinformationen landen können. Was dabei in der Praxis zählt, haben wir im Beitrag DSGVO-konforme Software zusammengefasst.
Echtzeitüberweisung und Empfängerüberprüfung
Mit der EU-Verordnung 2024/886 zu Echtzeitüberweisungen müssen Zahlungsdienstleister im Euroraum Instant Payments anbieten und vor einer Überweisung prüfen, ob Name und IBAN des Empfängers zusammenpassen. Im Protokoll des 19. Forum Zahlungsverkehr der Bundesbank wurde die Empfängerüberprüfung seit Oktober 2025 diskutiert, unter anderem weil Prüfergebnisse zwischen Anbietern unterschiedlich ausgelegt werden. Relevant wird das für Sie vor allem, wenn Ihre Software selbst Überweisungen auslöst, etwa für Auszahlungen an Partner oder Lieferanten: Dann müssen die Stammdaten in Ihrem System stimmen, und Ihr Prozess braucht einen Weg, mit Warnungen umzugehen.
Typische Stolpersteine aus Projekten
Dass eine Zahlungsintegration komplex ist, bestätigen auch Händler selbst: In der EHI-Studie Online-Payment 2024 bezeichneten 43,8 Prozent der befragten Online-Händler die Schnittstellenintegration als zu komplex für eine selbstständige API-Einrichtung. Die Ursachen sind meist dieselben:
- Bestellung als bezahlt markiert, bevor das Geld da ist. Wer sich nur auf die Weiterleitung des Browsers verlässt, verliert Zahlungen, sobald jemand das Fenster schließt. Der verlässliche Status kommt per Webhook oder serverseitiger Abfrage.
- Doppelte Verarbeitung. Webhooks können mehrfach eintreffen. Ohne Idempotenz entstehen doppelte Gutschriften, doppelte Mails oder doppelte Lieferungen.
- Erstattungen und Rückbuchungen vergessen. Teilerstattungen, Stornos und Chargebacks müssen in Ihrer Warenwirtschaft und Buchhaltung ankommen, nicht nur beim PSP.
- Kein Abgleich mit der Buchhaltung. Auszahlungen des PSP bündeln viele Zahlungen abzüglich Gebühren. Ohne automatischen Abgleich wird der Monatsabschluss zur Handarbeit.
- Zugangsdaten im Code. API-Secrets gehören in einen Secret-Speicher, mit getrennten Schlüsseln für Test und Live.
- Fehlende Überwachung. Eine still ausgefallene Webhook-Verarbeitung fällt oft erst auf, wenn Kunden sich beschweren.
Besonders spannend wird es, wenn die Zahlung Daten in weitere Systeme tragen muss, etwa vom Shop ins ERP. Wie wir solche Ketten angehen, zeigt unser Beitrag zur Shopify-SAP-Integration.
Aufwand und Budget realistisch planen
Feste Preise für „eine Zahlungsschnittstelle“ gibt es kaum, weil der Umfang stark schwankt. Diese Faktoren bestimmen den Aufwand:
- Anzahl der Zahlarten und PSPs: Ein PSP mit mehreren Methoden ist günstiger als drei getrennte Anbindungen.
- Zahlungsmodell: Einmalzahlung, Abonnement, Ratenzahlung oder Marktplatz mit Auszahlungen an Dritte unterscheiden sich erheblich.
- Tiefe der Systemanbindung: Nur Shop, oder zusätzlich ERP, CRM, Buchhaltung und Versand?
- Plattformen: Web, iOS und Android haben jeweils eigene SDKs und Prüfprozesse.
- Anforderungen an Sicherheit und Nachweise: PCI-Umfang, Protokollierung, Audits.
- Betrieb: Monitoring, Updates bei API-Änderungen und Support nach dem Go-live.
Planen Sie den Betrieb von Anfang an mit ein. Zahlungsdienstleister ändern Schnittstellen, Regeln entwickeln sich weiter, und eine Integration, die heute läuft, braucht Pflege. Wenn Sie Budgetsicherheit bei gleichzeitig flexiblem Umfang wollen, lohnt ein Blick auf unser Modell Agiler Festpreis.
Unsere Sicht: Die Zahlung ist ein Prozess, kein Knopf
In Gesprächen mit Kunden hören wir oft den Satz: „Wir brauchen nur noch PayPal.“ Und dann zeigt sich, dass hinter diesem „nur“ ein ganzer Prozess steckt: Wer prüft offene Zahlungen? Was passiert bei einer Teillieferung? Wie landet die Gebühr in der Buchhaltung? Genau hier sehen wir den Unterschied zwischen einer Integration, die funktioniert, und einer, die wirklich entlastet.
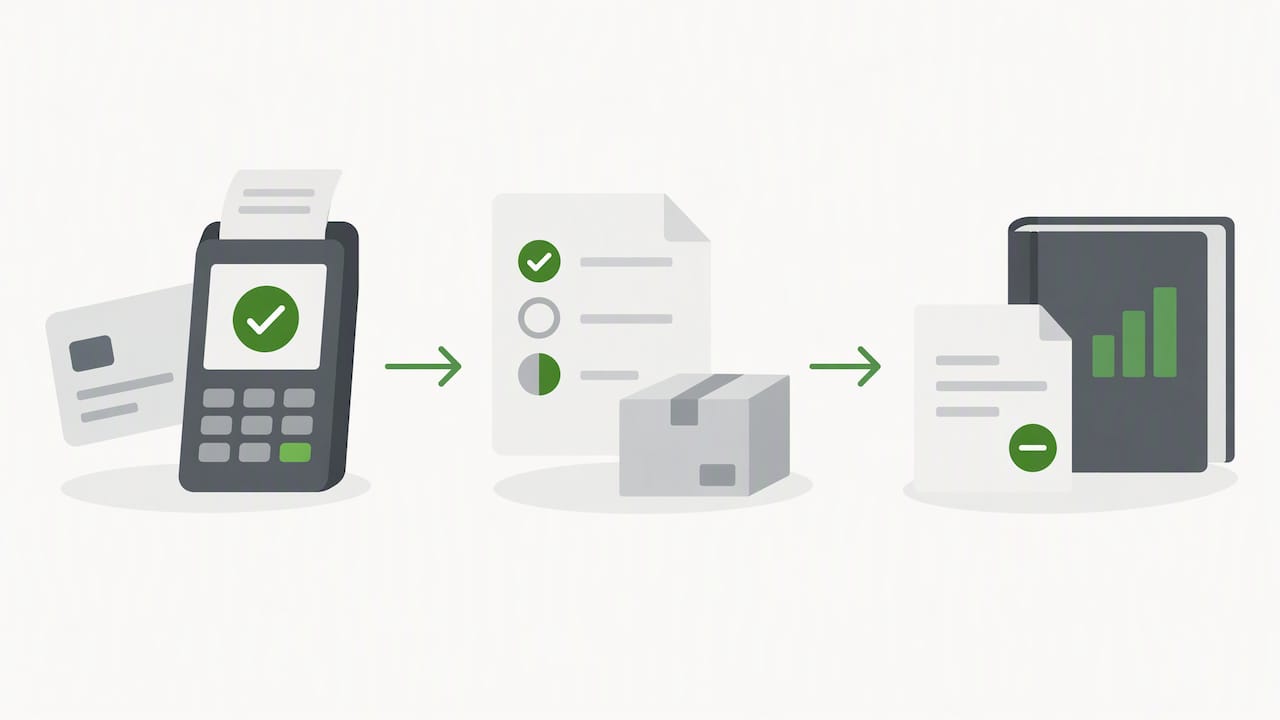
Wir gehen deshalb immer vom Ablauf in Ihrem Unternehmen aus, nicht vom Anbieter. Erst wenn klar ist, wie Bestellungen, Zahlungen, Erstattungen und Auszahlungen bei Ihnen zusammenhängen, wählen wir gemeinsam die passende Technik. Wir sind dabei technologieoffen: Manchmal ist ein gutes Plugin die beste Antwort, manchmal eine schlanke eigene Anbindung mit sauberer Webhook-Verarbeitung.
Und wir denken über den Go-live hinaus. Eine Zahlungsschnittstelle ist kein Projekt, das man abschließt und vergisst. Sie wächst mit neuen Zahlarten, neuen Märkten und neuen Regeln. Deshalb setzen wir auf langfristige Partnerschaften, in denen wir die Lösung gemeinsam mit Ihnen weiterentwickeln.
— Mintellity
Ihre Zahlungsintegration mit uns
Sie planen einen neuen Checkout, wollen PayPal und weitere Zahlarten in Ihre Webanwendung oder App einbinden oder eine bestehende Integration endlich mit ERP und Buchhaltung verbinden? Wir entwickeln individuelle Software und Webanwendungen, die genau zu Ihren Prozessen passen, und betreuen sie danach im Rahmen von Wartung und Support weiter. Wie unsere Zusammenarbeit von der ersten Idee bis zum Betrieb aussieht, lesen Sie unter So arbeiten wir.
FAQ
Was macht ein Payment Service Provider?
Ein Payment Service Provider bündelt verschiedene Zahlarten wie Karte, Wallet oder Lastschrift hinter einer technischen Schnittstelle. Er wickelt die Zahlungen ab, prüft Risiken, übernimmt die starke Kundenauthentifizierung und zahlt die Umsätze gesammelt an Sie aus. Sie schließen nur einen Vertrag und binden nur eine API an.
Brauche ich für die PayPal-API-Integration einen Entwickler?
Für einen Standard-Shop reicht oft ein offizielles Plugin. Sobald Sie PayPal in eine eigene Webanwendung oder App einbinden, Abos abbilden oder Zahlungen mit ERP und Buchhaltung abgleichen wollen, brauchen Sie serverseitige Entwicklung, saubere Webhook-Verarbeitung und Tests in der Sandbox. Das ist Aufgabe erfahrener Entwicklerinnen und Entwickler.
Muss ich PCI DSS erfüllen, wenn ich Kartendaten gar nicht speichere?
Ja, sobald Sie Kartenzahlungen annehmen, gilt PCI DSS, nur der Umfang unterscheidet sich. Wer die Kartendatenverarbeitung vollständig an einen zertifizierten Dienstleister auslagert, kann in der Regel den kurzen Fragebogen SAQ A nutzen, muss aber trotzdem die eigene Website gegen Skript-Angriffe absichern. Welcher Fragebogen für Sie gilt, klären Sie verbindlich mit Ihrem Zahlungsdienstleister oder Acquirer.
Wie lange dauert eine Zahlungsschnittstellen-Integration?
Ein Plugin ist oft in wenigen Tagen eingerichtet. Eine eigene API-Integration mit Webhooks, Erstattungen, Tests und Anbindung an weitere Systeme dauert je nach Umfang mehrere Wochen. Den größten Einfluss haben die Zahl der Zahlarten, das Zahlungsmodell und die Tiefe der Systemanbindung.
Welche Zahlarten sollte ich in Deutschland mindestens anbieten?
Bewährt haben sich PayPal, Rechnungskauf, SEPA-Lastschrift und Kreditkarte, mobil ergänzt um Apple Pay und Google Pay. Wichtiger als die Menge ist, dass die gewohnten Methoden reibungslos funktionieren. Messen Sie Abbrüche im Checkout und erweitern Sie danach gezielt.
Quellen
- Handelsdaten.de: Online-Payment
- Handelsdaten.de: API-Anbindungen für Wallets im Online-Shop
- EHI Retail Institute: Payment
- § 55 ZAG: Starke Kundenauthentifizierung
- BaFin: Starke Kundenauthentifizierung
- PCI Security Standards Council: Updates zu SAQ A
- EUR-Lex: Verordnung (EU) 2024/886 zu Echtzeitüberweisungen
- Deutsche Bundesbank: Protokoll 19. Forum Zahlungsverkehr