
Cloud Migration Anwendungen: Der praktische Leitfaden für Entscheider
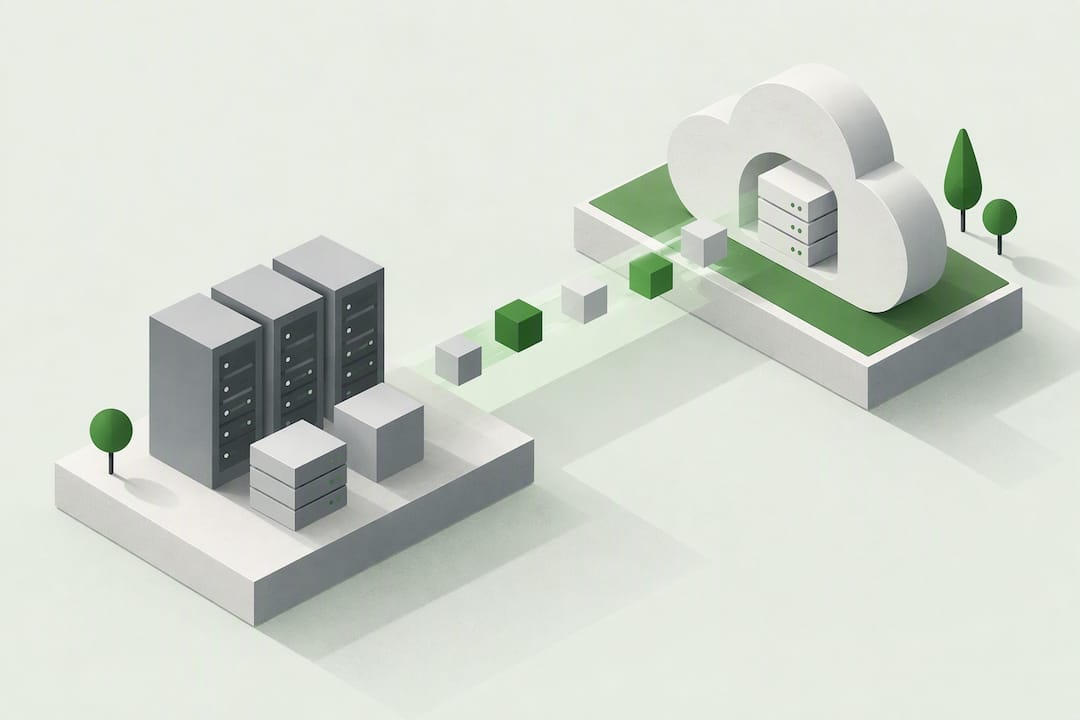
Beginnen Sie mit einem Cloud-Readiness-Check und prüfen Sie zuerst Rehosting oder gezieltes Refactoring für Ihre kritischen Anwendungen. Parallel dazu verlangt der BSI-Mindeststandard eine dokumentierte Strategie und ein Sicherheitskonzept, bevor die erste Anwendung überhaupt verschoben wird. Wer hier sauber startet, spart sich später teure Nachbesserungen.
Kurz gesagt:
- Wählen Sie je Anwendung zwischen unverändertem Umzug, kleineren Anpassungen, grundlegendem Umbau oder Ersatz, wenn eine Migration wirtschaftlich keinen Sinn ergibt.
- Vor jeder Cloudnutzung verlangt der BSI Grundschutz eine dokumentierte Strategie, ein Sicherheitskonzept und eine Risikoanalyse; Migrationen sollen stufenweise mit Pilotphasen und Abnahmeprüfungen erfolgen.
- Containerisierte Anwendungen sind zwischen Anbietern portabler als virtuelle Maschinen und erleichtern spätere Anbieterwechsel, ohne die Abhängigkeit von einem einzelnen Cloudanbieter vollständig auszuschließen.
- Ohne etabliertes Kostenmanagement zahlen Unternehmen laut Marktanalyse 20 bis 40 Prozent zu viel; ein Pilot dauert wenige Wochen, komplexe Anwendungen brauchen mehrere Monate.
Migrationsstrategien: Lift-and-Shift, Replatforming, Refactoring, Replace
Nicht jede Anwendung braucht die gleiche Behandlung. Die vier gängigen Wege unterscheiden sich deutlich in Aufwand, Risiko und langfristigem Nutzen.
- Lift-and-Shift (Rehosting): Die Anwendung wandert praktisch unverändert in die Cloud, meist als virtuelle Maschine. Schnell umgesetzt, aber die Architektur bleibt wie sie war, inklusive ihrer Schwächen.
- Replatforming: Kleinere Anpassungen, etwa der Wechsel auf eine verwaltete Datenbank, verbessern Betrieb und Kosten ohne große Codeänderungen.
- Refactoring: Die Anwendung wird grundlegend umgebaut, oft in Richtung Microservices oder Container. Höherer Aufwand, dafür echte Cloud-Vorteile wie elastische Skalierung.
- Replace: Die alte Anwendung wird durch eine neue Lösung oder einen Software-as-a-Service-Dienst ersetzt, wenn eine Migration wirtschaftlich keinen Sinn mehr macht.
Für den DACH-Markt gilt: Containerisierte Workloads auf Basis von Kubernetes sind am portabelsten und reduzieren die Abhängigkeit von einem einzelnen Anbieter deutlich. Wer frühzeitig auf offene Standards setzt, vermeidet teure Nachmigrationen. Mehr dazu, wie sich Vendor Lock-in vermeiden lässt, haben wir in einem eigenen Leitfaden zusammengefasst.
Planung: Cloud-Readiness-Check, Machbarkeitsstudie und Migrationsplan
Eine gute Migration beginnt lange vor dem ersten Server-Umzug. Drei Bausteine gehören in jede seriöse Planung.
- Inventarisierung: Erfassen Sie alle Anwendungen, ihre Abhängigkeiten und die Sensibilität der verarbeiteten Daten.
- Machbarkeitsstudie: Bewerten Sie Risiken, technische Hürden und den wirtschaftlichen Nutzen je Anwendung, bevor Sie eine Strategie festlegen.
- Migrationsplan mit Meilensteinen: Definieren Sie Reihenfolge, Zeitrahmen, Verantwortlichkeiten und klare Exit-Kriterien für den Fall, dass ein Anbieterwechsel nötig wird.
Governance darf dabei nicht fehlen: Verträge mit Cloud-Anbietern sollten Subunternehmer, Kündigungsfristen und Datenrückgabe klar regeln. Wer unsicher ist, ob Migration oder Neuentwicklung die bessere Wahl ist, findet Orientierung in unserem Rahmen zu Build vs Buy Software.
Profi-Tipp: Starten Sie die Inventarisierung immer mit den Anwendungen, die die meisten Abhängigkeiten haben, denn dort liegen die größten Überraschungen.
Sicherheit und Compliance: Was das BSI fordert und wie Sie es umsetzen
Der BSI-Grundschutz-Baustein OPS.2.2 verlangt vor jeder Cloud-Nutzung eine dokumentierte Strategie, ein Sicherheitskonzept und eine Risikoanalyse. Das ist keine Formalie, sondern die Grundlage für eine nachvollziehbare Entscheidung.
- Prüfen Sie den Speicherort der Daten und ob dieser mit DSGVO-Anforderungen vereinbar ist.
- Klären Sie Verschlüsselungsstandards für Daten im Ruhezustand und bei der Übertragung.
- Verlangen Sie Transparenz über eingesetzte Subunternehmer des Cloud-Anbieters.
Der BSI-Mindeststandard schreibt zudem vor, dass Migrationen testweise und stufenweise mit Pilotphasen und Abnahmeprüfungen erfolgen sollen, nicht als einmaliger Big-Bang-Umzug. Zertifikate wie BSI C5 oder ISO 27001 sind dabei ein sinnvolles Auswahlkriterium für Anbieter, besonders wenn Souveränität und Nachweisdokumentation eine Rolle spielen. Wie sich Datenschutzanforderungen praktisch umsetzen lassen, erklären wir in unserem Beitrag zu DSGVO-konformer Software.
Technische Umsetzung: Architektur, Portabilität und Datenmigration
Die Architekturentscheidung prägt, wie flexibel Sie später bleiben. Virtuelle Maschinen lassen sich schnell migrieren, Container bieten jedoch deutlich mehr Portabilität zwischen Anbietern.
- Setzen Sie wo möglich auf Containerisierung statt auf reine VM-Migration, um spätere Anbieterwechsel zu erleichtern.
- Verwalten Sie Infrastruktur als Code, etwa mit Terraform, damit Umgebungen reproduzierbar bleiben.
- Planen Sie Datenmigrationen sorgfältig: Konsistenz zwischen Quelle und Ziel, eine klare Sequenzierung der Schritte und ein Blick auf mögliche Egress-Kosten beim Datenabzug.
- Prüfen Sie Zero-Downtime-Ansätze wie parallele Datenbank-Replikation, wenn Ausfallzeiten geschäftlich nicht vertretbar sind.
Identity-Management, Netzwerkanbindung, Observability und Backup-Strategien müssen von Anfang an Teil der Zielarchitektur sein, nicht nachträgliche Ergänzungen. Für Webanwendungen, die im Zuge der Migration modernisiert werden sollen, lohnt sich ein Blick auf unsere Leistungen zur Webentwicklung.
Profi-Tipp: Testen Sie die Datenmigration immer zuerst mit einer Kopie der Produktionsdaten, nie direkt im Live-System.
Testen, Pilotierung und Rollout: Ablauf und Erfolgskriterien
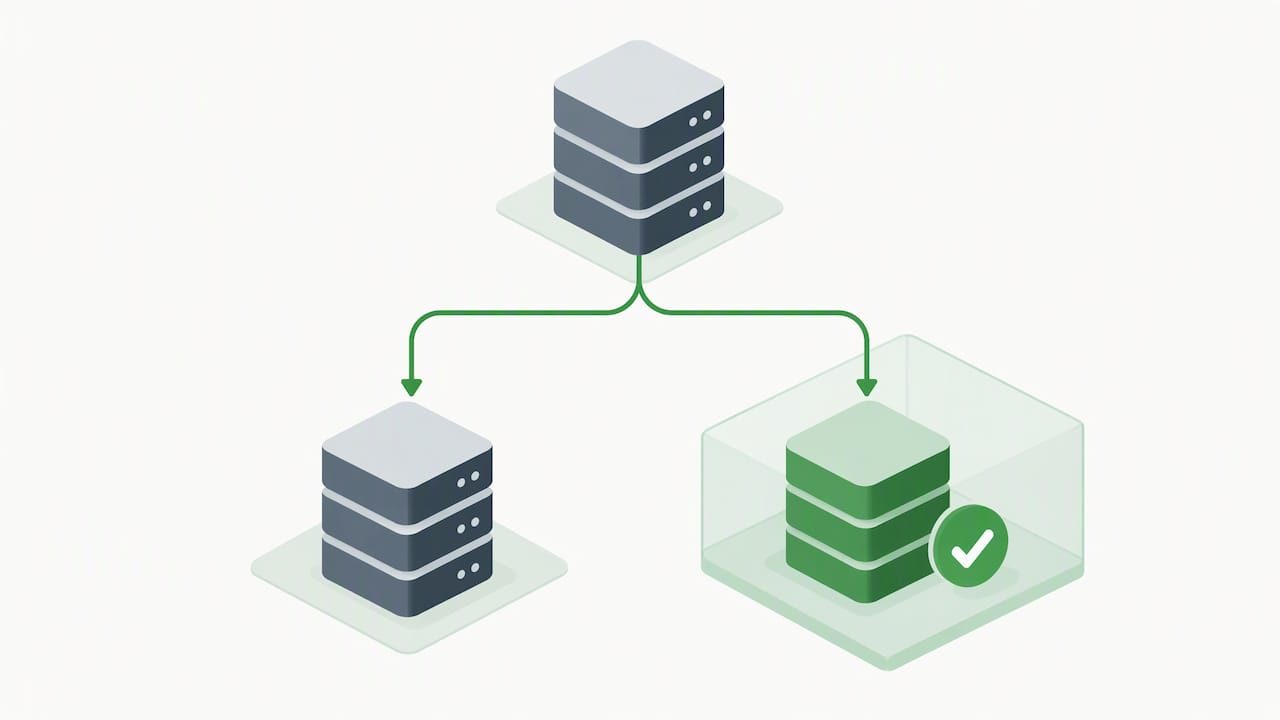
Ein Pilotbetrieb zeigt, ob die gewählte Strategie wirklich trägt, bevor alle Anwendungen betroffen sind. Der Ablauf folgt einem klaren Muster.
- Wählen Sie eine Anwendung mit begrenztem Risiko für den Pilotbetrieb und definieren Sie eine feste Testgruppe von Anwendern.
- Führen Sie Performance- und Sicherheitstests parallel zum laufenden Altsystem durch, idealerweise im Parallelbetrieb.
- Legen Sie Abnahmekriterien vorab fest: Antwortzeiten, Fehlerraten und Verfügbarkeit müssen messbare Schwellenwerte erreichen.
- Definieren Sie eine Rollback-Option, falls die Go-Kriterien nicht erreicht werden, und übergeben Sie erst danach an den laufenden Betrieb.
Monitoring-Metriken aus der Pilotphase liefern zugleich die Basis für die spätere Betriebsübernahme durch Ihr Support-Team.
Kosten und Zeitplanung: Treiber und FinOps-Grundregeln
Die Kosten einer Migration hängen stark von der gewählten Strategie ab. Refactoring-Projekte, große Datenvolumen, spezialisierte Instanzen wie GPU-Ressourcen für KI-Workloads und der Integrationsaufwand mit Bestandssystemen treiben den Aufwand am stärksten.
- Reservierte Instanzen statt reinem On-Demand-Betrieb senken laufende Kosten bei vorhersehbaren Lasten.
- Ungenutzte Testumgebungen und Idle-Ressourcen sind ein häufiger, vermeidbarer Kostentreiber.
- Kontinuierliches Kosten-Monitoring gehört von Beginn an in den Betrieb, nicht erst nach dem Go-Live.
Ohne etabliertes FinOps zahlen Unternehmen laut einer Marktanalyse typischerweise 20 bis 40 Prozent zu viel für ihre Cloud-Ressourcen. Realistische Zeitrahmen liegen für einen Piloten bei wenigen Wochen, für komplexe Anwendungen mit vielen Abhängigkeiten eher bei mehreren Monaten.
Mintellity-Perspektive: Wie wir Migrationen praktisch begleiten
Wir begleiten Unternehmen bei genau diesen Schritten: von der Analyse bestehender Anwendungen über Softwaremodernisierung bis zur Anbindung neuer Schnittstellen. Ein typischer Ablauf bei uns sieht einen Workshop zur Bestandsaufnahme vor, gefolgt von einem Proof of Concept, der Umsetzung und einer laufenden Betreuung, die Ihre Software auch nach dem Go-Live weiterentwickelt.
— Mintellity
Gemeinsam zur migrationsfähigen Anwendungslandschaft
Eine Cloud-Migration ist selten ein einmaliges Projekt, sie ist der Startschuss für eine Software, die mit Ihrem Unternehmen mitwächst. Genau deshalb entwickeln wir keine Standardlösungen, sondern passen jede Anwendung an die tatsächlichen Prozesse unserer Kunden an, von der ersten Analyse bis zur kontinuierlichen Weiterentwicklung.
Ob es um die Modernisierung einer bestehenden Anwendung, den Aufbau einer neuen Individualsoftware oder die Integration von KI-Komponenten geht: Wir begleiten den gesamten Weg.
- Analyse Ihrer bestehenden Systemlandschaft und Empfehlung einer passenden Migrationsstrategie
- Technische Umsetzung inklusive Schnittstellenanbindung und Datenmigration
- Laufende Wartung und Weiterentwicklung nach dem Go-Live
Vereinbaren Sie ein Erstgespräch zu Ihrer Softwaremodernisierung und besprechen Sie mit uns, welcher Weg für Ihre Anwendungen passt.
FAQ
Was wird in einer Cloud gespeichert?
In einer Cloud werden Daten, Anwendungen und ganze IT-Infrastrukturen auf Servern externer Anbieter gespeichert und über das Internet bereitgestellt. Dazu gehören Dateien, Datenbanken, virtuelle Maschinen und komplette Softwareumgebungen, je nach gewähltem Bereitstellungsmodell.
Was bedeutet „Daten migrieren“?
Daten migrieren bedeutet, bestehende Daten von einem System in ein anderes zu übertragen, etwa von einem lokalen Server in eine Cloud-Umgebung. Dabei müssen Konsistenz und Vollständigkeit der Daten während der Übertragung sichergestellt werden, oft über eine klar definierte Sequenzierung der Schritte.
Welche Nachteile hat die Cloud?
Zu den häufig genannten Herausforderungen zählen die Abhängigkeit von der Internetverbindung, mögliche Kosten durch Egress-Gebühren beim Datenabzug und das Risiko eines Vendor-Lock-in bei proprietären Diensten. Eine sorgfältige Vertragsprüfung und der Einsatz portabler Architekturen wie Container reduzieren diese Risiken deutlich.
Welche Kriterien helfen bei der Wahl eines Cloud-Anbieters?
Statt einer festen Rangliste empfiehlt sich die Bewertung nach Datensouveränität, Zertifizierungen wie BSI C5 oder ISO 27001, Kompatibilität mit dem bestehenden Tech-Stack und Verfügbarkeit von Fachkräften. Der Sovereign Cloud Compass bietet dafür ein strukturiertes Vergleichsmodell mit mehreren Kriterien für souveräne Anbieter.